什么是信息系统安全测评
信息系统安全测评是第三方开展的综合安全核查服务,明确测评目标、系统边界、适用标准以及各方责任分工,结合文档审阅、人员访谈、现场配置检查多种手段,同时覆盖技术安全控制与安全管理制度两个维度。
测评不只是漏洞扫描,还核对制度文件与实际运行配置是否保持一致,收集可复核的客观证据,梳理系统当前存在的安全差距,区分问题风险等级,给出对应的整改处置建议。
完成整改后还可以复核实际运行状态,验证整改成效。
重要提示:本项服务属于通用安全核查,不等同等级保护正式等级测评,等保测评需单独确认对应标准与资质条件。
什么情况会用到信息系统安全测评
上线前安全状态核查
系统投产上线前,识别技术与管理层面存在的安全短板。
内部制度执行检查
核对安全管理制度在实际环境中的落地执行情况。
安全建设效果复核
安全设备部署、加固完成后,核验安全控制实际生效情况。
项目交付安全验收
信息化项目交付阶段,开展整体安全状态核验工作。
合规自查差距梳理
配合网络安全相关法规自查,梳理系统现存安全风险。
服务覆盖范围
文档调研审阅
审阅制度文档、拓扑资料,结合访谈梳理业务安全现状。
安全配置核查
对网络、主机、应用开展基线、安全配置项逐项检查。
安全配置核查
对网络、主机、应用开展基线、安全配置项逐项检查。
技术安全检测
开展漏洞扫描、安全功能审核,识别系统技术层面风险。
安全差距分析
对照检查依据梳理风险,区分不同优先级整改处置建议。
整改效果复核
整改完成后核验运行状态,验证安全问题处置成效。
服务实施流程
01
确认测评目标边界
明确测评类型,梳理系统资产清单,划分系统边界,厘清各方责任分工;
02
收集资料与运行证据
收集拓扑、制度、运维记录,开展文档审阅与访谈,明确可检查项与受限项;
03
核查技术与管理控制
核对身份权限、网络隔离、日志备份等控制,比对制度文档和真实配置;
04
形成差距与整改安排
整理风险证据、业务影响,划分立即修复、计划改造类整改事项;
05
复核状态并交付结果
按约定开展整改复核,汇总全部发现,交付完整信息系统安全测评报告。
我们的优势
目标边界清晰可控
提前明确测评范围,区分普通安全核查与正式等级测评。
制度配置双向核对
同时检查制度文件与现场实际环境,不单纯依赖纸面材料。
风险分级便于落地
区分问题优先级,给出可执行、分阶段的整改处置建议。
整改闭环可复核
支持整改完成后复核,以实际运行结果验证修复效果。
资质支撑自查佐证
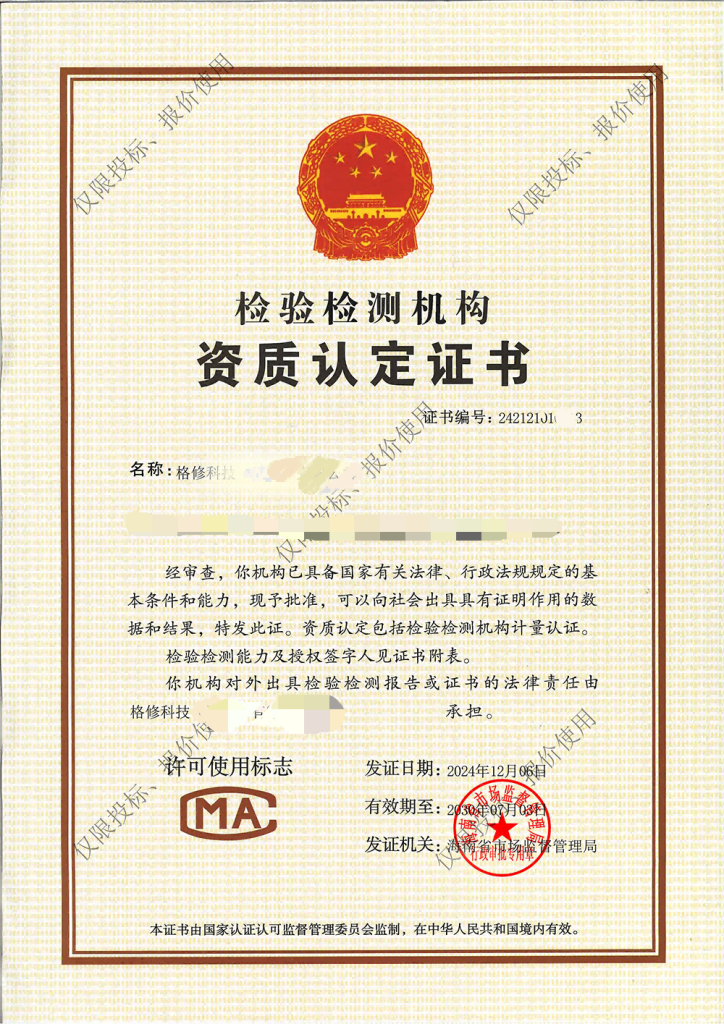
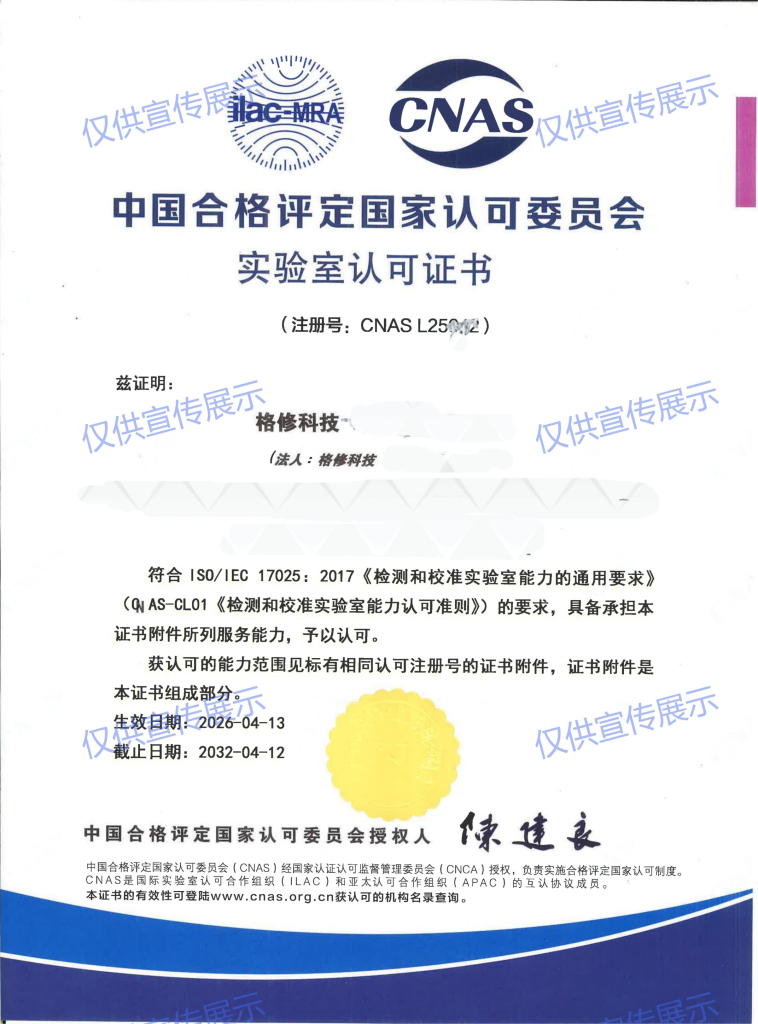
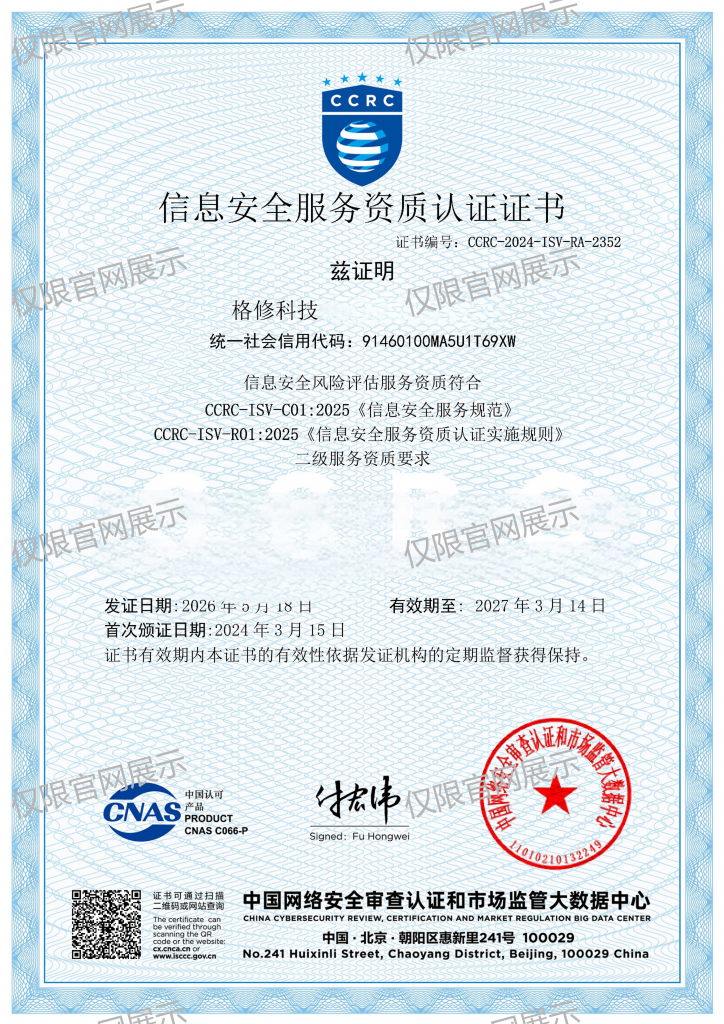
具备 CMA、CNAS、CCRC 资质,报告可用于内部安全自查材料。