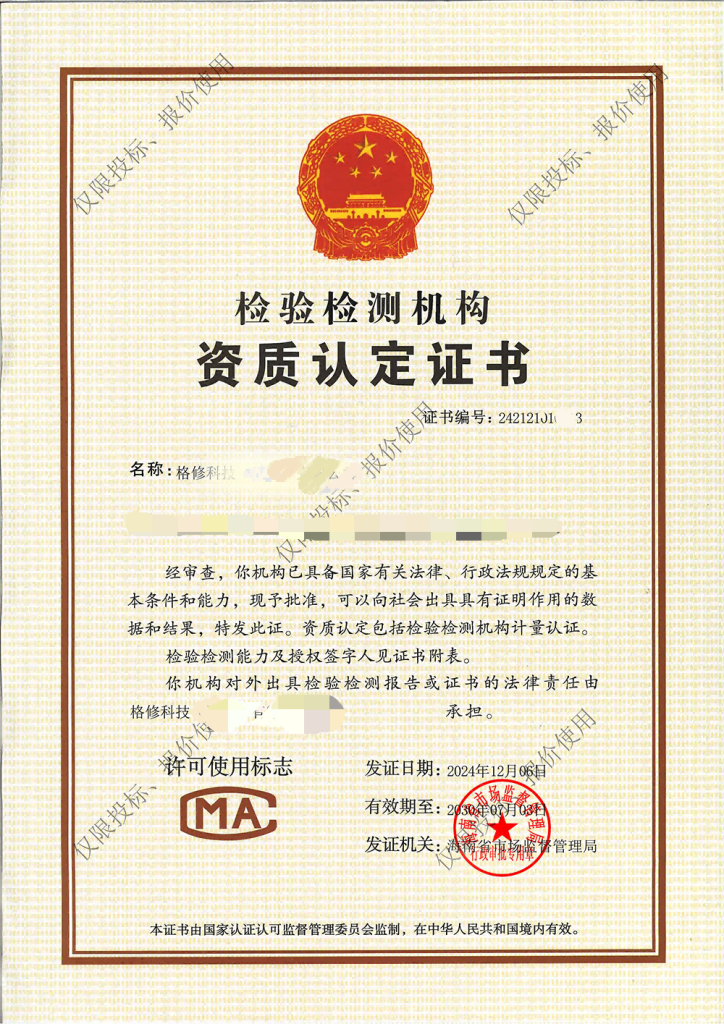
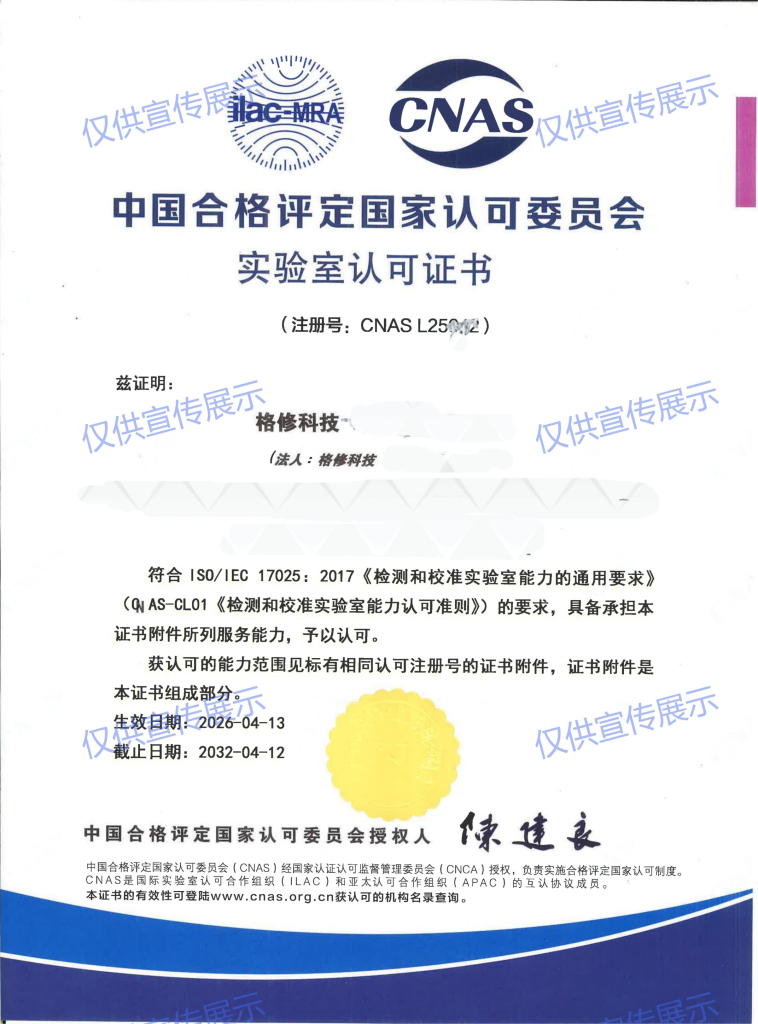
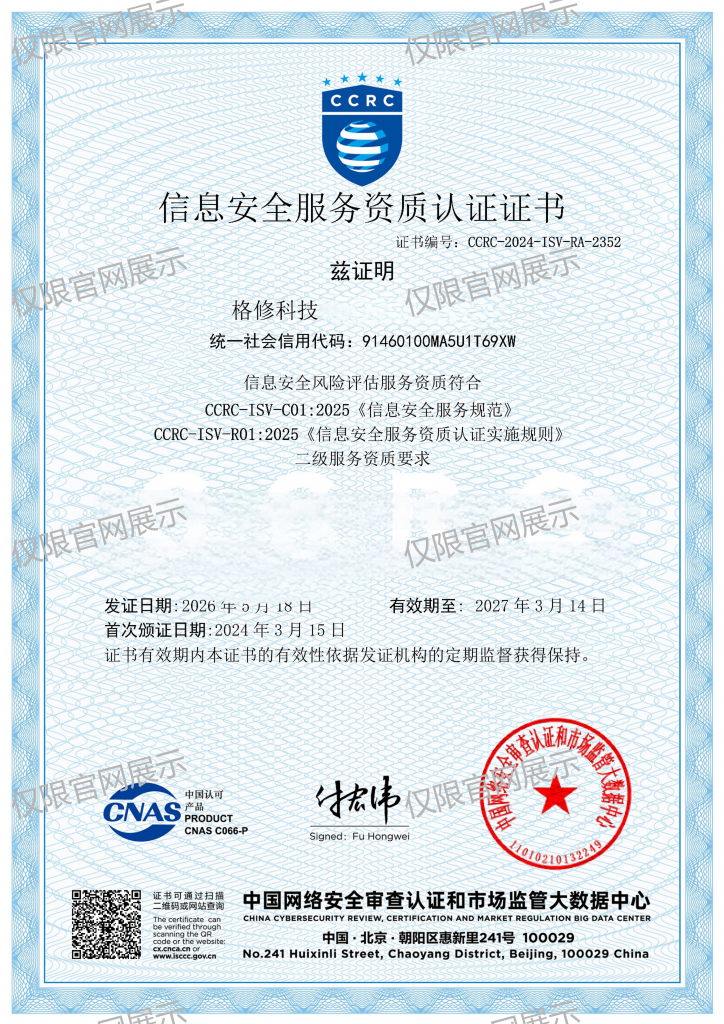
了解信息安全风险评估
信息安全风险评估是依据 GB/T 20984‑2022 国家标准开展的风险管理类安全服务
服务围绕业务中断、信息泄露、数据失真等实际业务影响,梳理企业重要业务资产、外部安全威胁以及当前已部署的安全防护措施。
评估结合文档审阅、人员访谈,并配合必要的技术测试验证,综合研判系统存在的各类风险,形成具备客观证据支撑的风险优先级排序;同时如实记录评估过程中存在的证据缺口、风险处置责任以及后续复核条件。
风险评估不等同漏洞扫描,并非仅罗列技术漏洞;资产资料缺失、外部依赖信息不全,都会影响评估结论完整度,不可将局部评估结果直接等同于全企业整体风险结论。
什么情况会用到信息安全风险评估
核心业务风险梳理
梳理关键业务面临安全威胁,不单纯依赖扫描工具输出结果。
整改预算优先级规划
多风险并存时划分处置顺序,为安全资源预算分配提供依据。
项目交付验收评估
项目合同、验收环节需要输出风险评估相关报告。
新系统上线风险分析
信息系统投产上线前,识别整体安全风险。
系统版本迭代改造
软件更新、老旧系统改造,重新开展风险识别研判。
产品对外推广评估
自研系统软件对外输出,提供风险评估佐证材料。
服务覆盖范围
业务资产调研梳理
梳理业务流程、关键资产、外部依赖以及历史安全事件。
技术脆弱性检测
开展漏洞扫描、应用检查,按需实施渗透测试验证风险。
技术管理措施核查
核查物理环境、访问控制、运维操作、业务连续性相关措施。
组织管理制度核查
审核安全策略、人员安全、资产管理以及制度落地情况。
风险综合分析研判
结合业务影响完成风险分级,明确风险发生的前提条件。
多维度处置建议输出
提供风险降低、转移、接受等适配业务实际的处置对策。
服务实施流程
01
确认业务与评估目标
明确评估对象、用途、业务边界,确认适用评估模型;
02
梳理资产与现有控制
收集业务、资产、外部依赖信息,标记信息缺失的证据缺口;
03
收集证据分析风险
结合访谈文档和必要技术验证,区分已验证事实和假设情景;
04
排序风险提出对策
明确风险影响与发生条件,输出针对性风险处置建议;
05
记录责任与复核计划
记录风险处置责任人,约定业务环境变更后的重评估要求。
我们的优势
立足业务视角研判
以业务损失影响为核心,不片面依靠工具扫描分数评判风险。
风险对策适配业务
结合成本与业务现状,输出多套可选择风险处置方案。
评估结论有据可查
区分验证事实与假设,完整记录证据缺口与评估局限。
支撑管理层决策
交付风险清单、处置建议、复核计划,便于推进落地执行。
报告样式展示
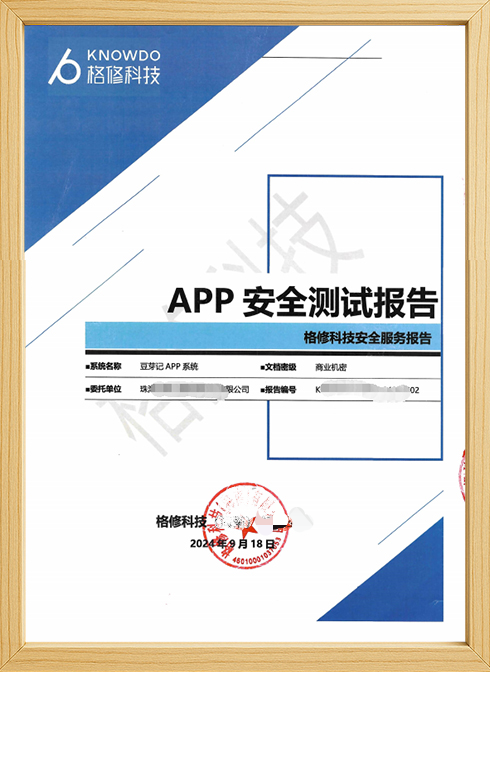
安全测评
APP 安全测试报告
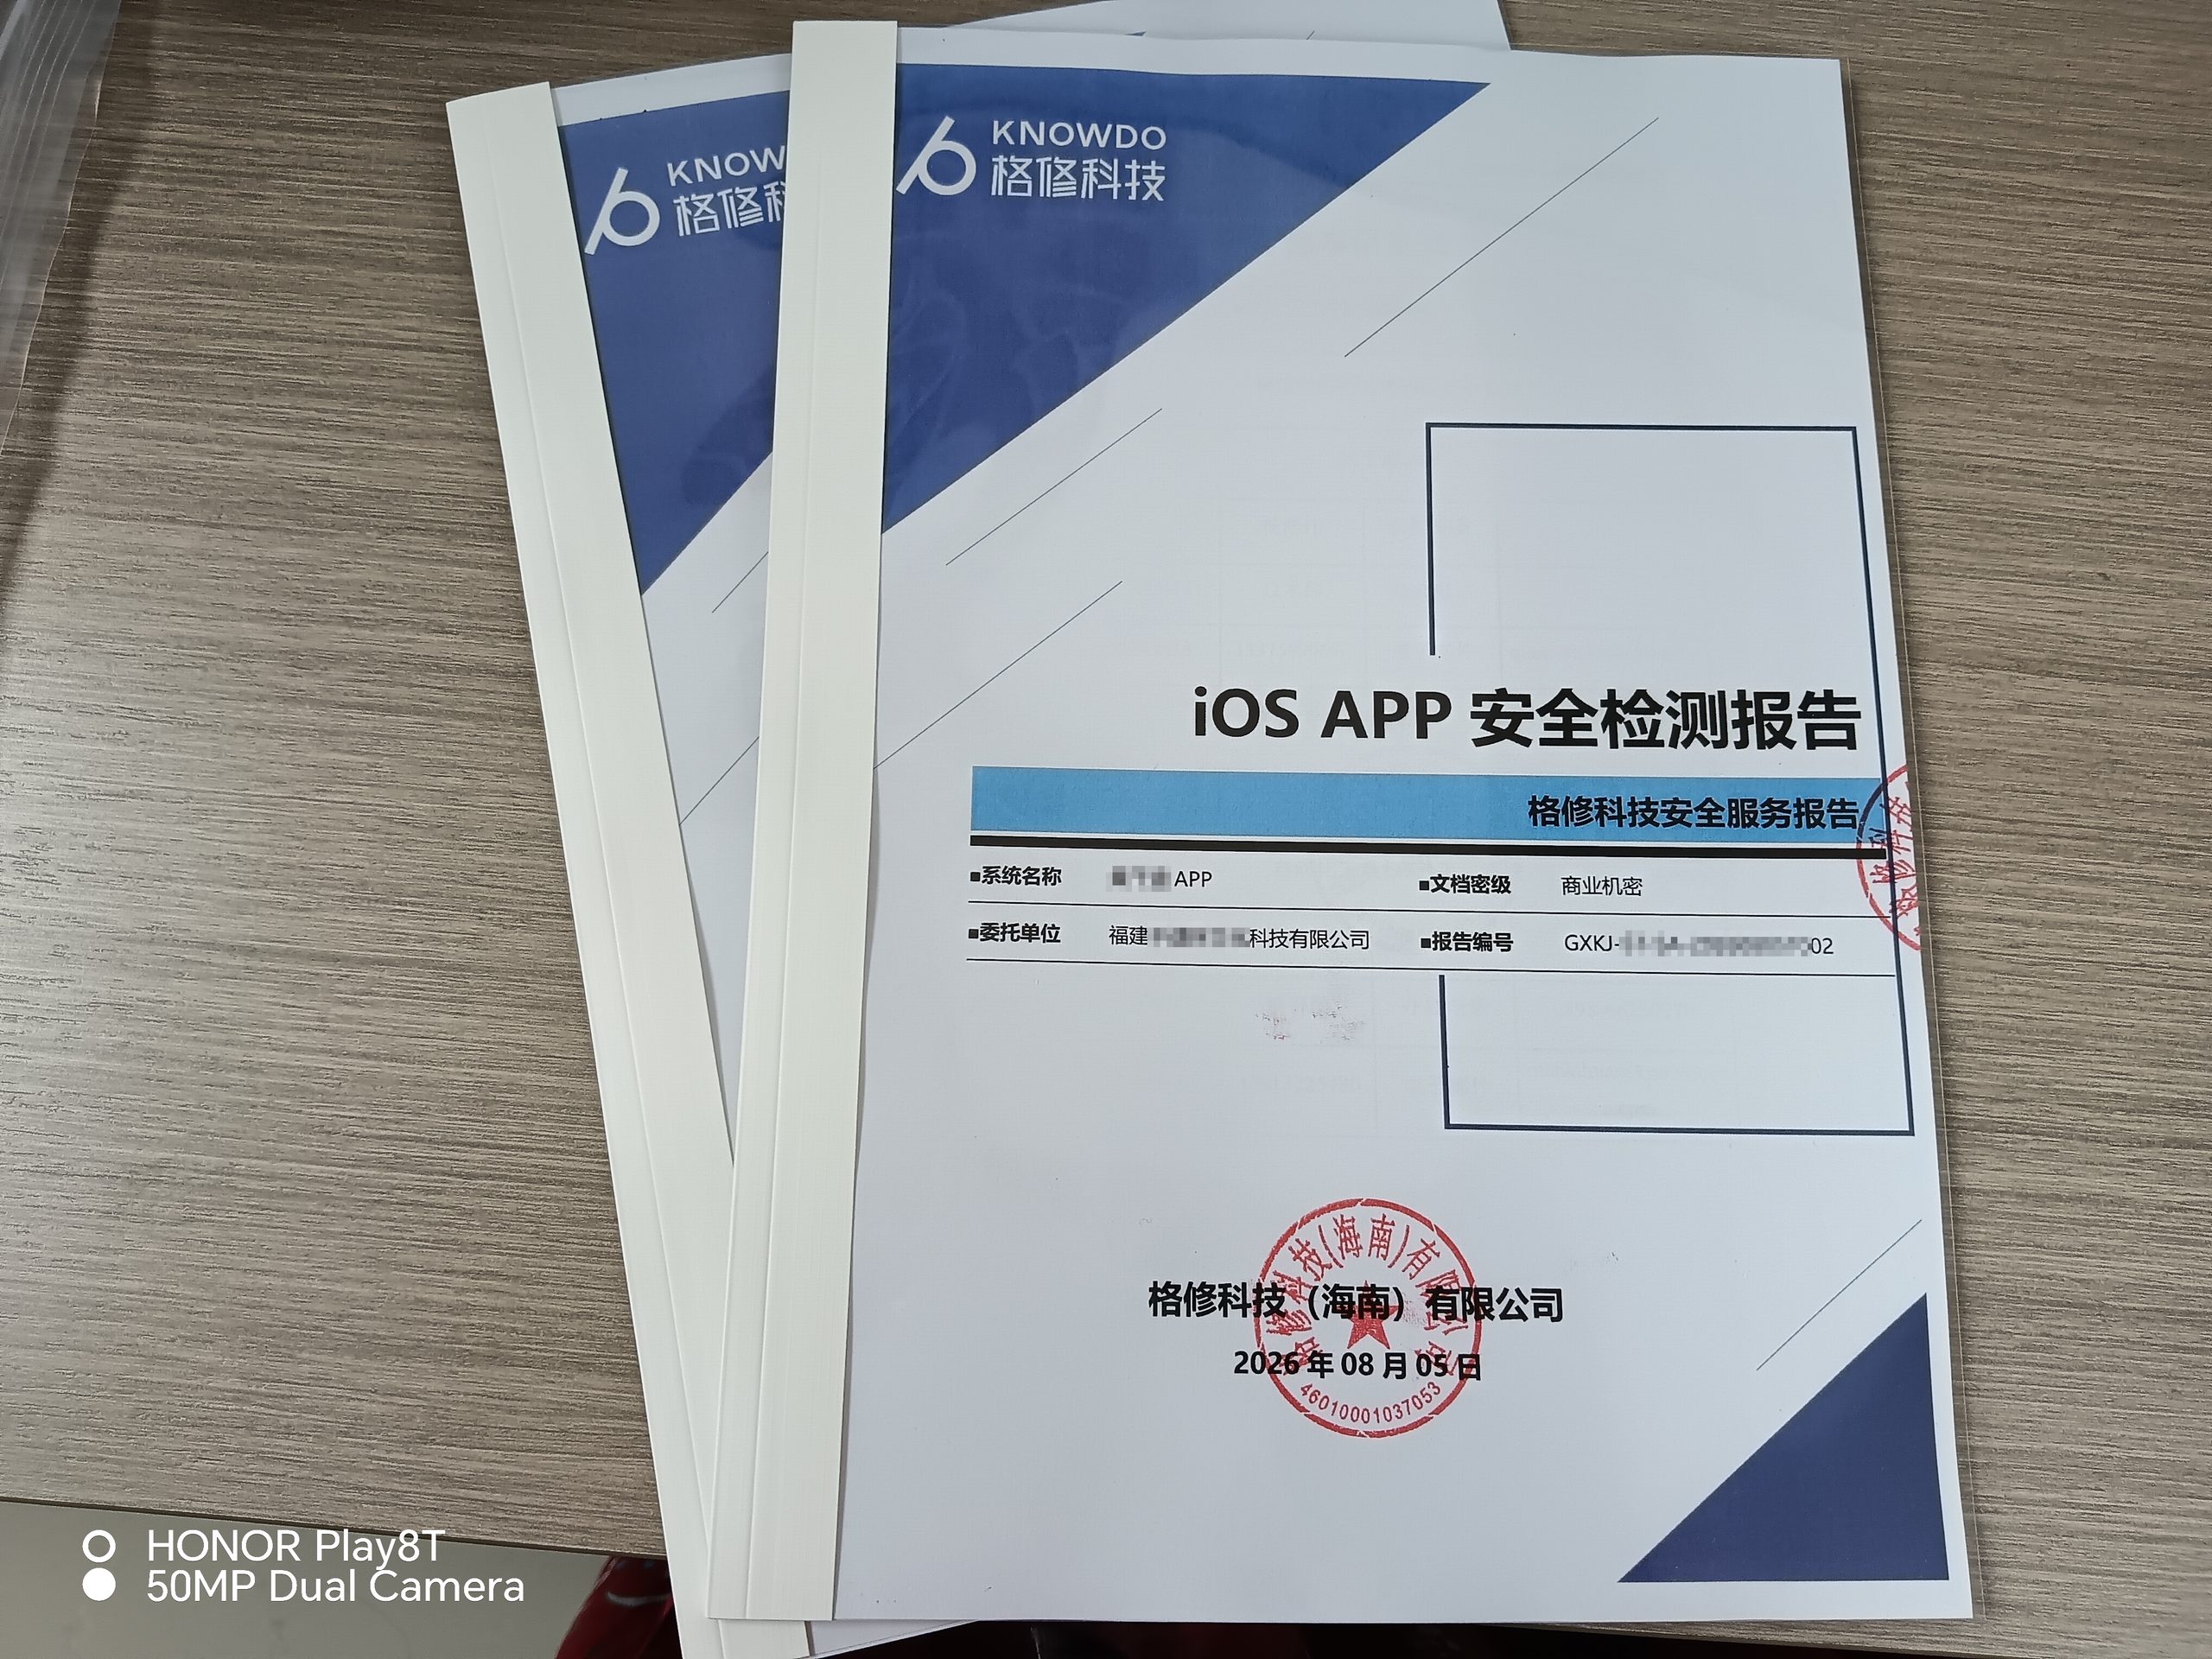
安全检测
APP 安全测试报告
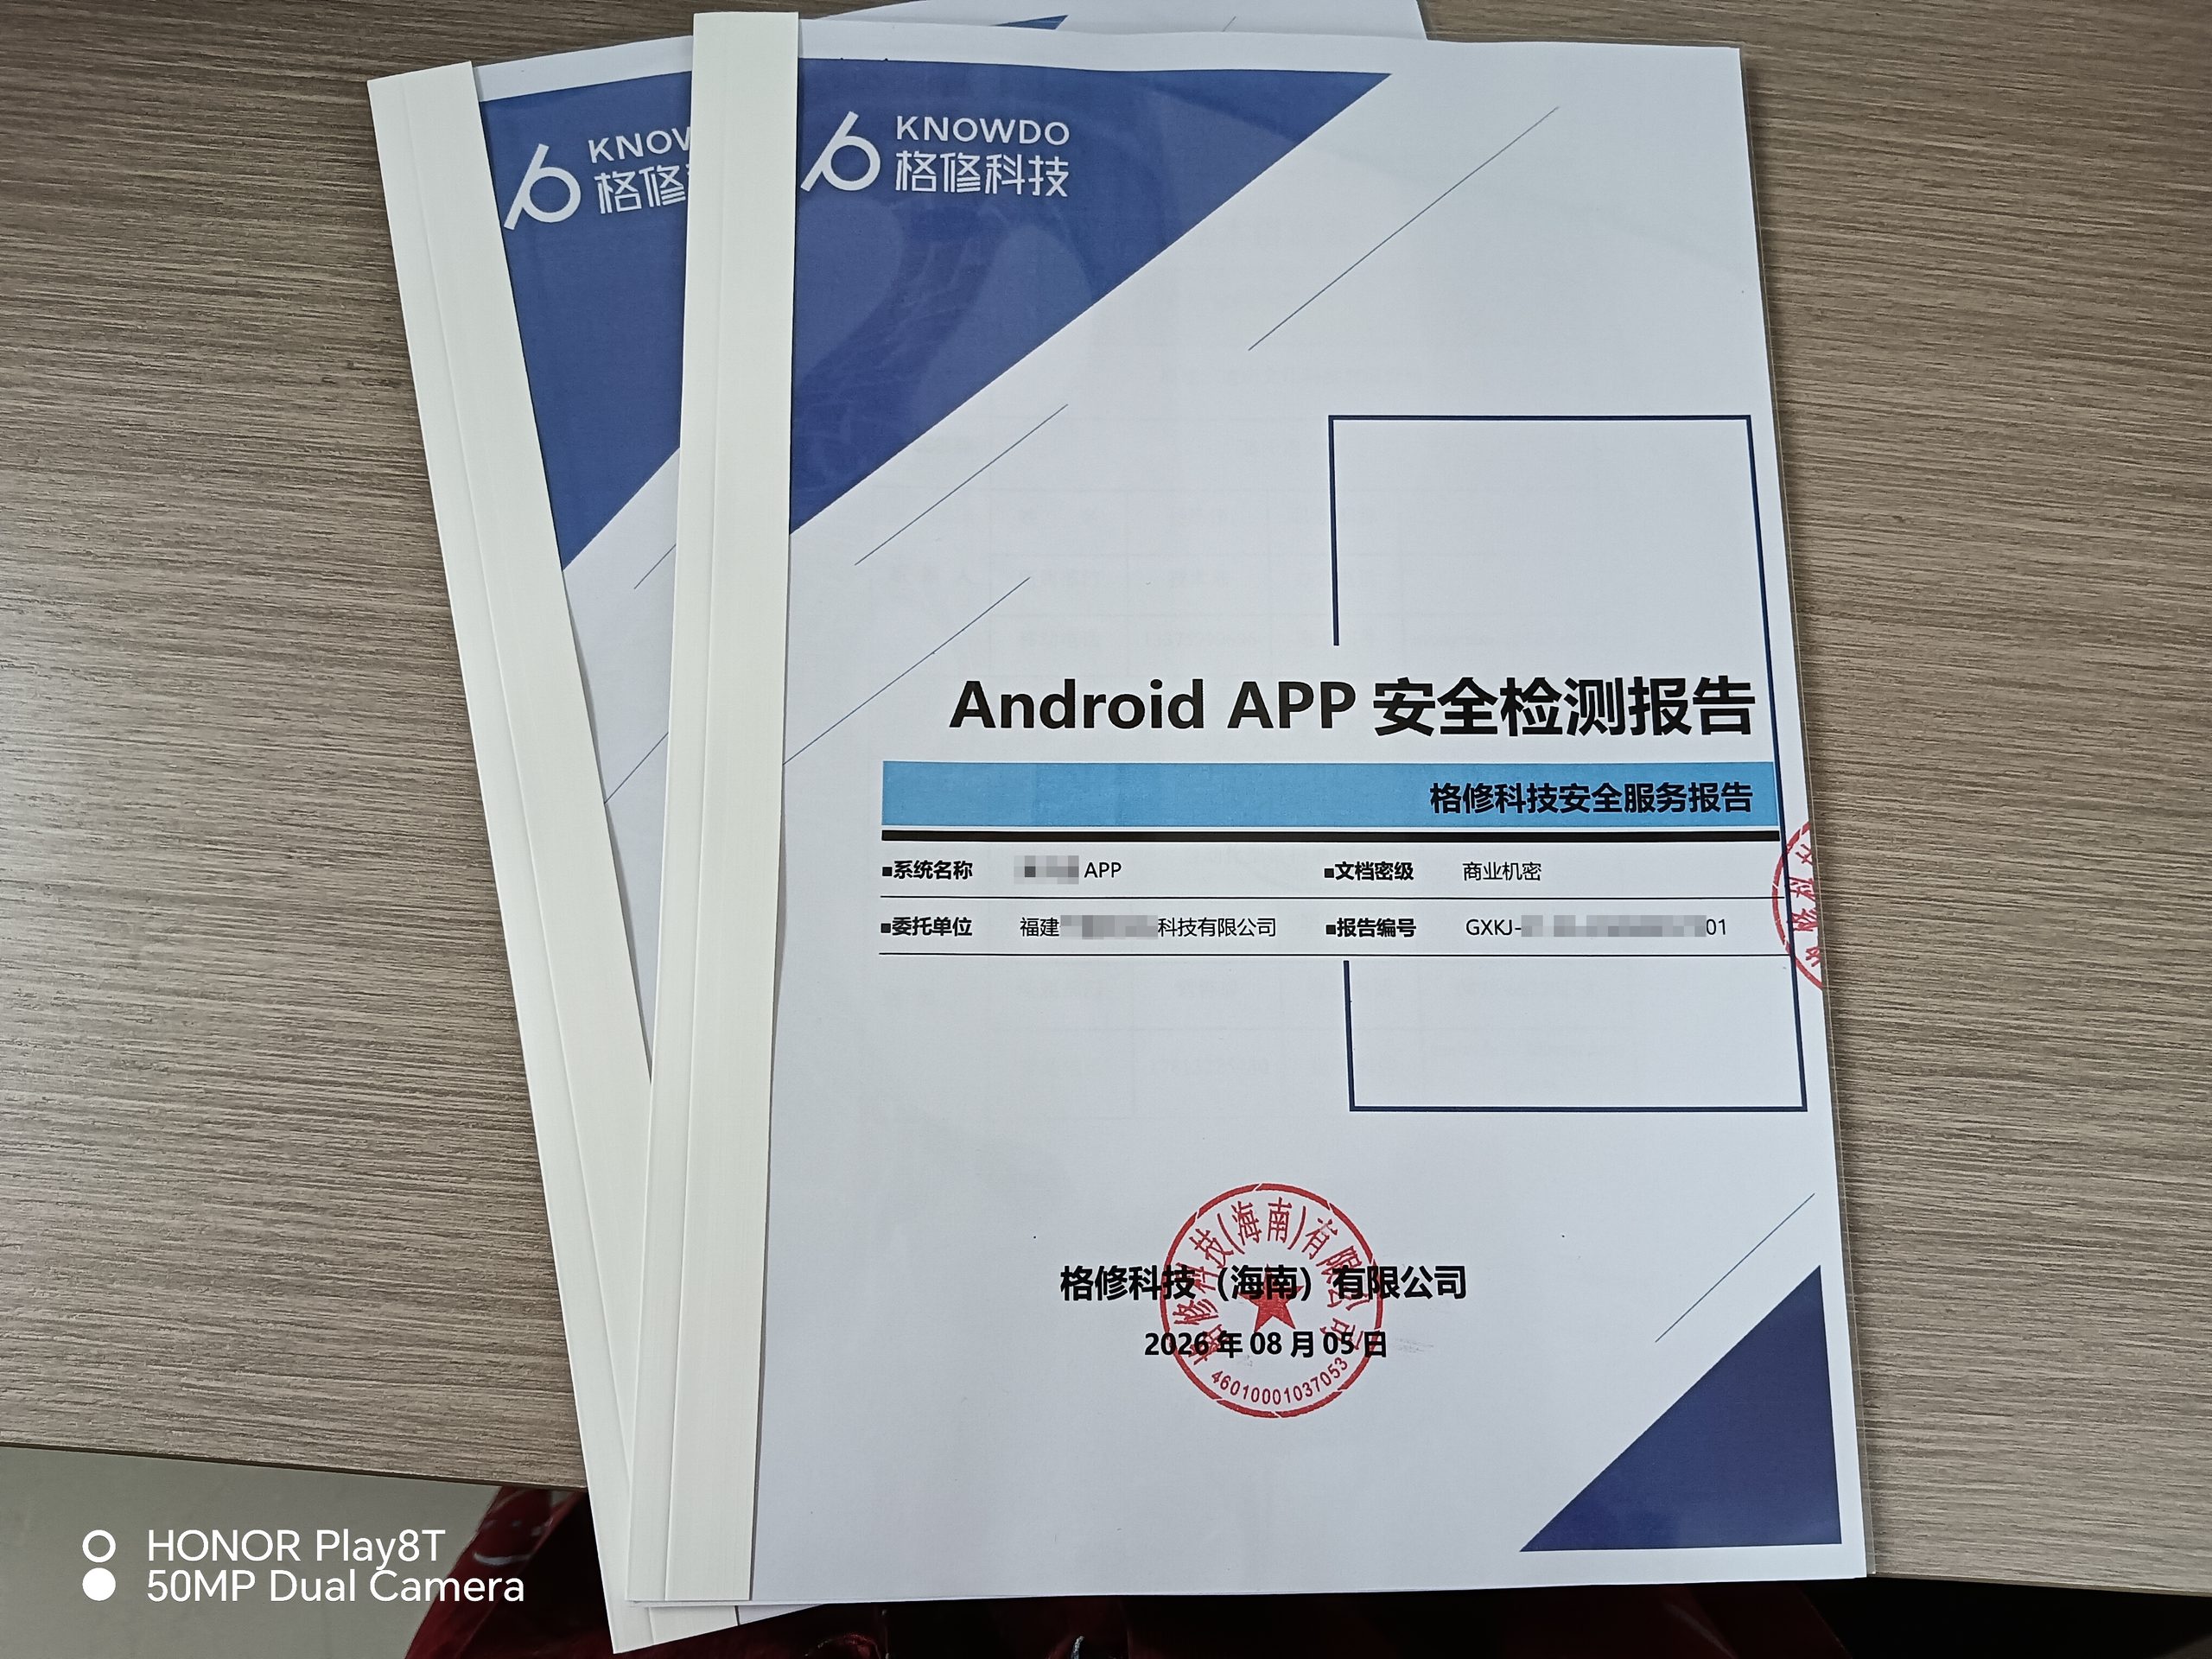
安全测评
APP 安全测试报告
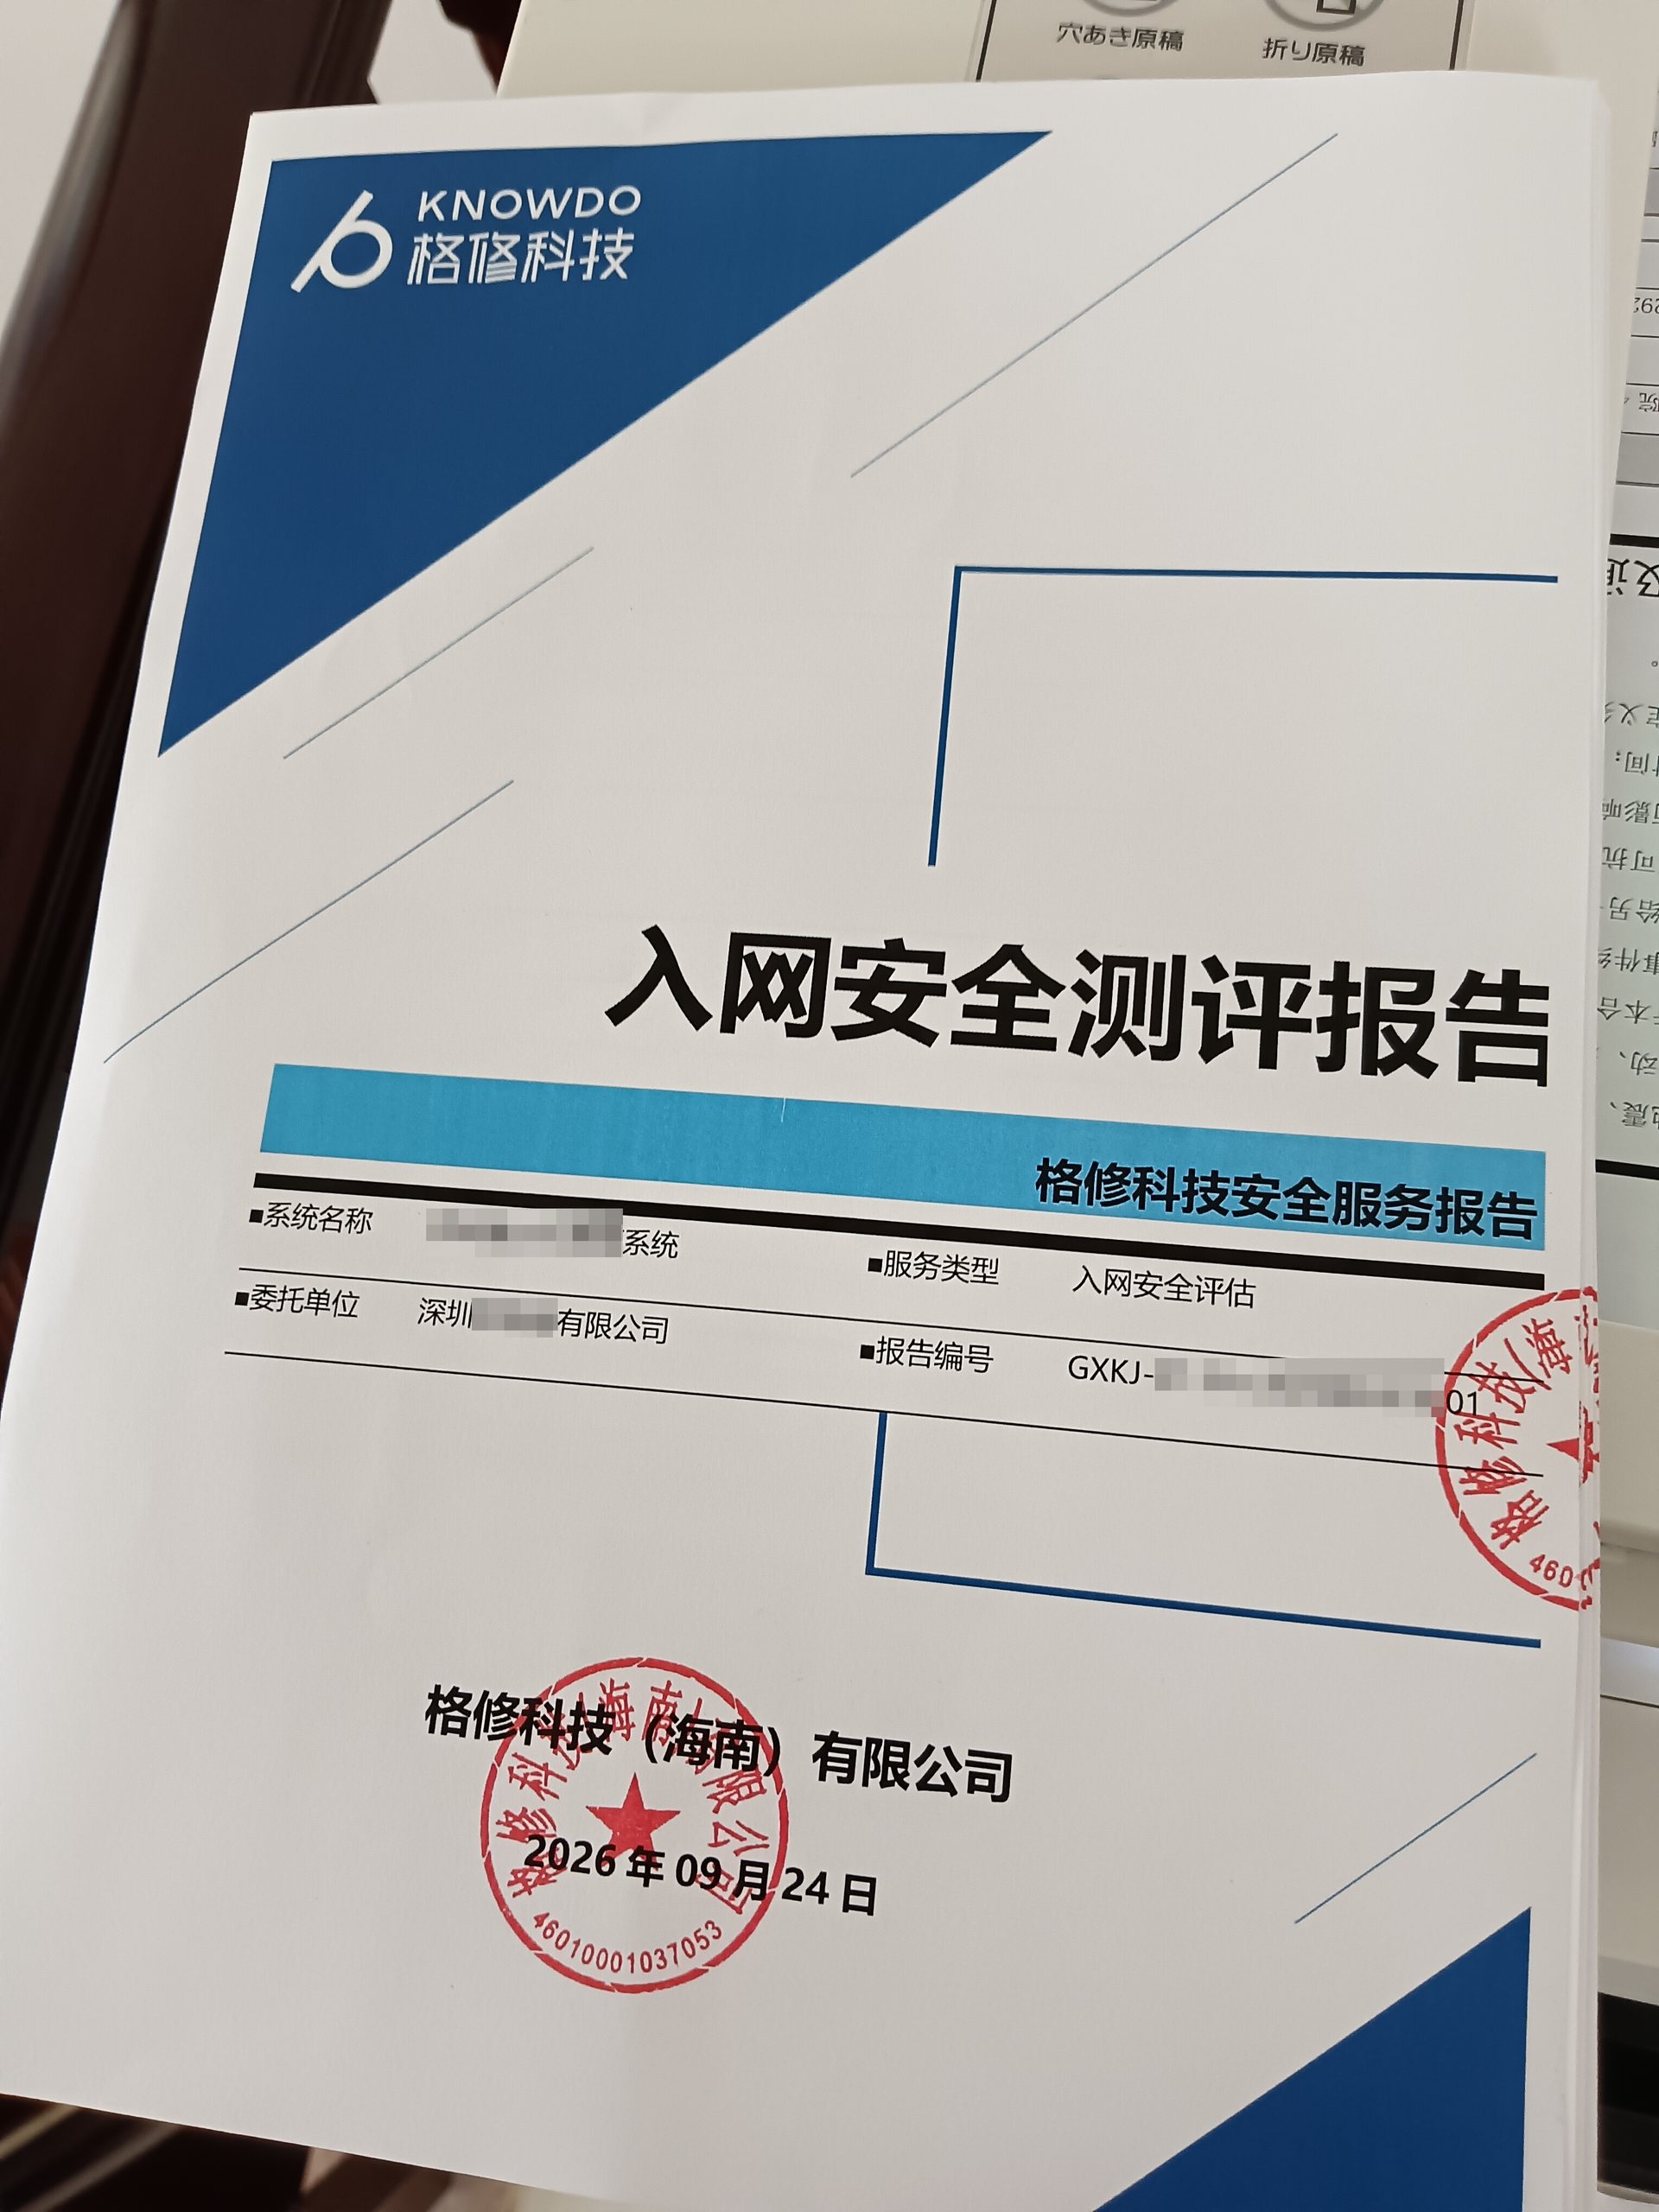
安全测评
入网安全测评报告
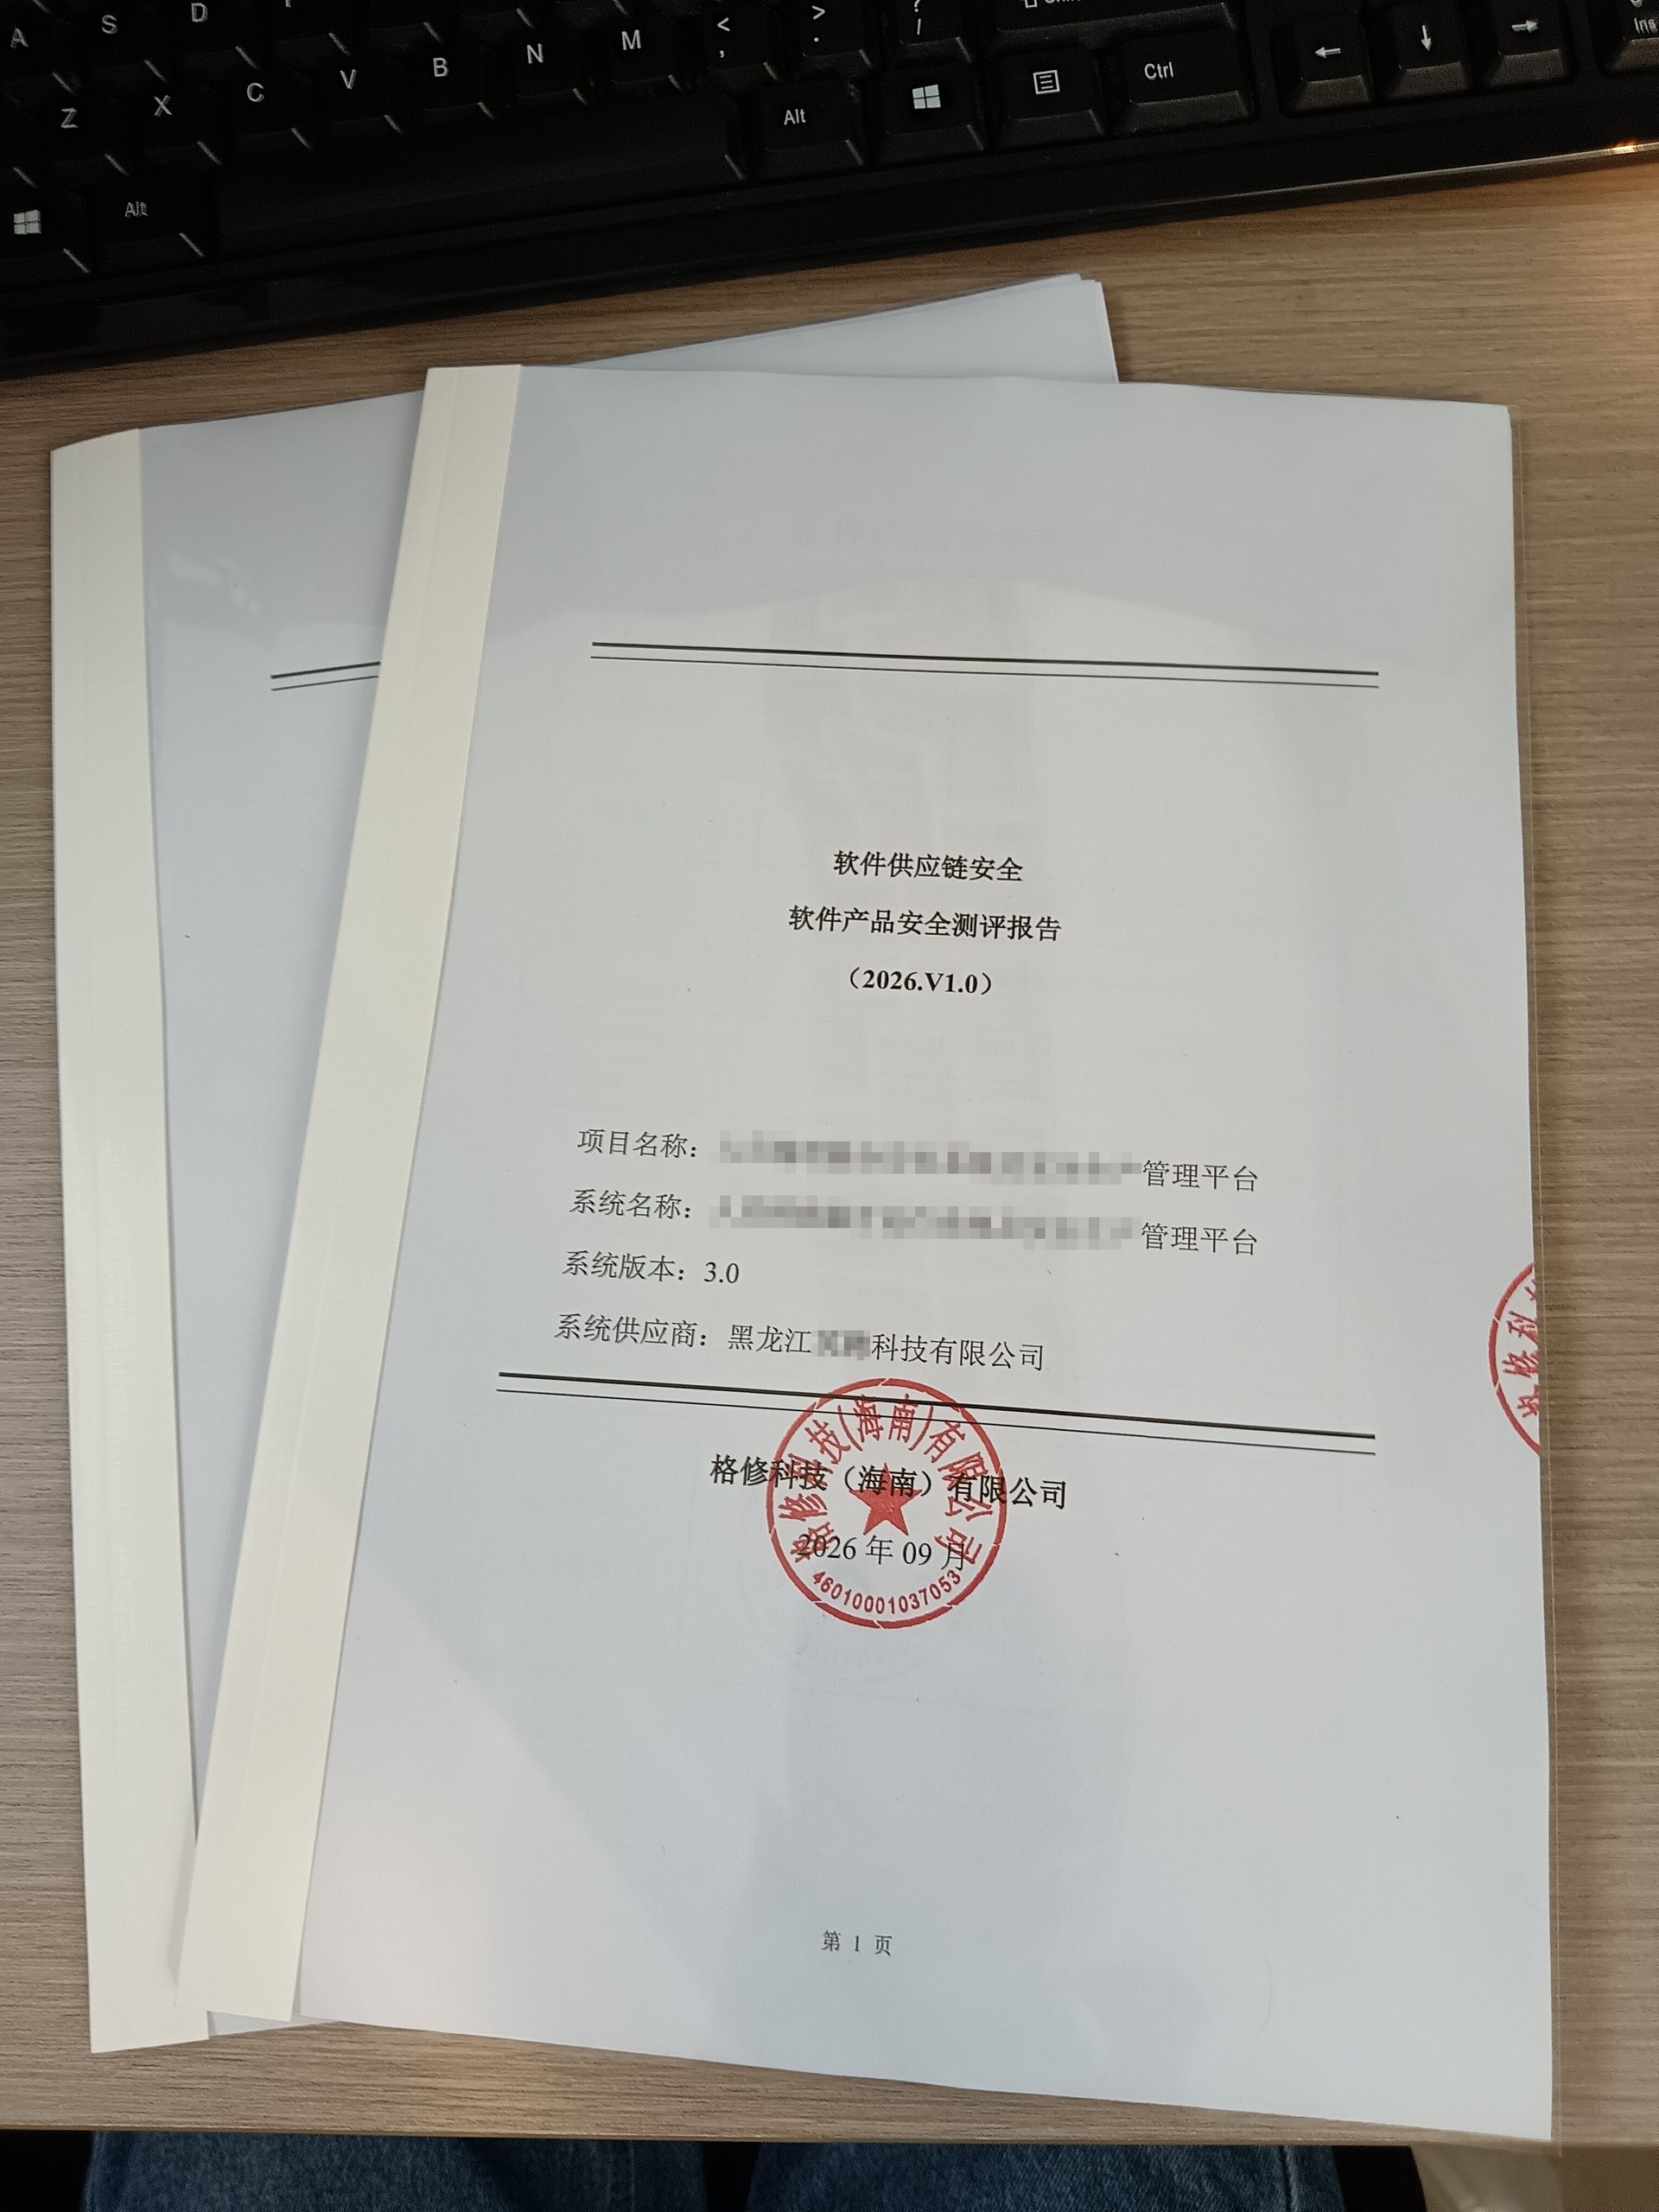
安全测评