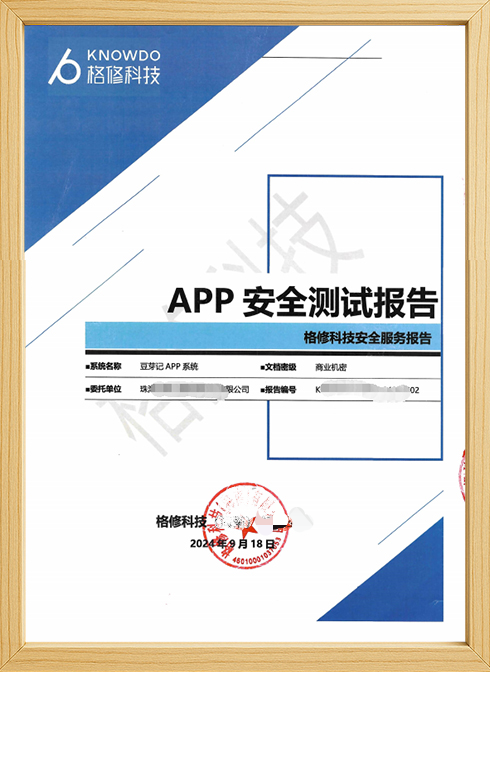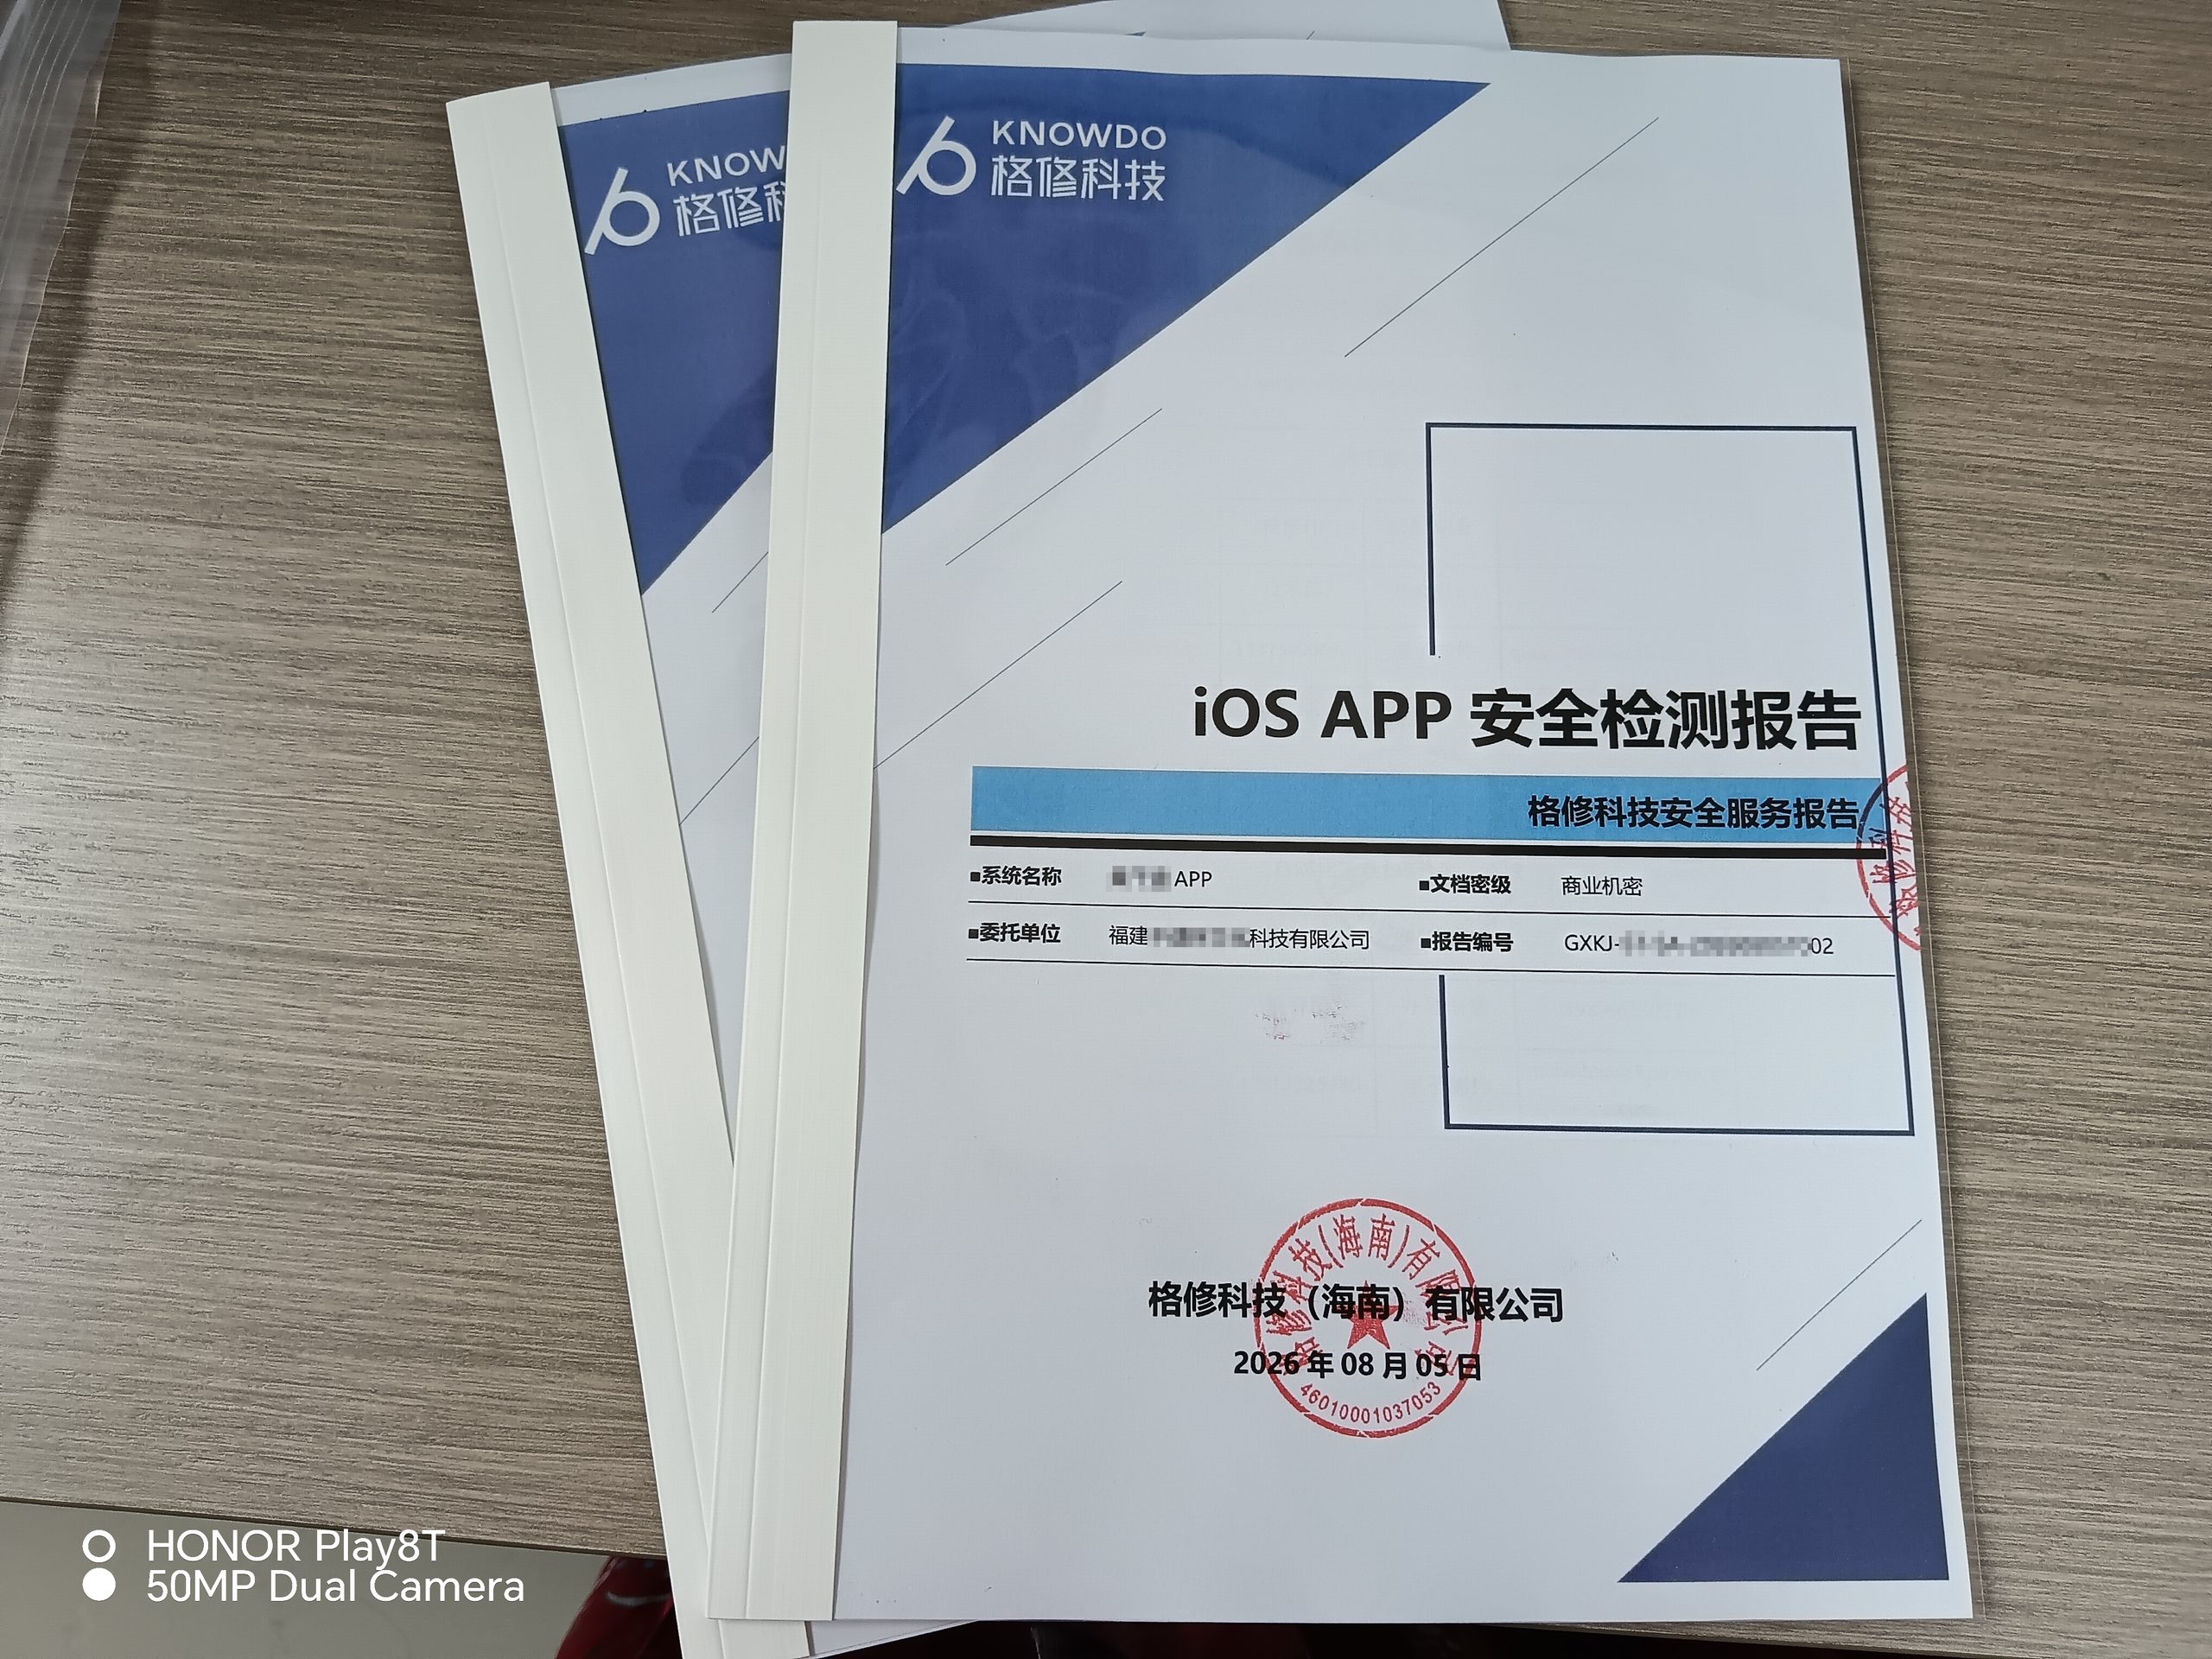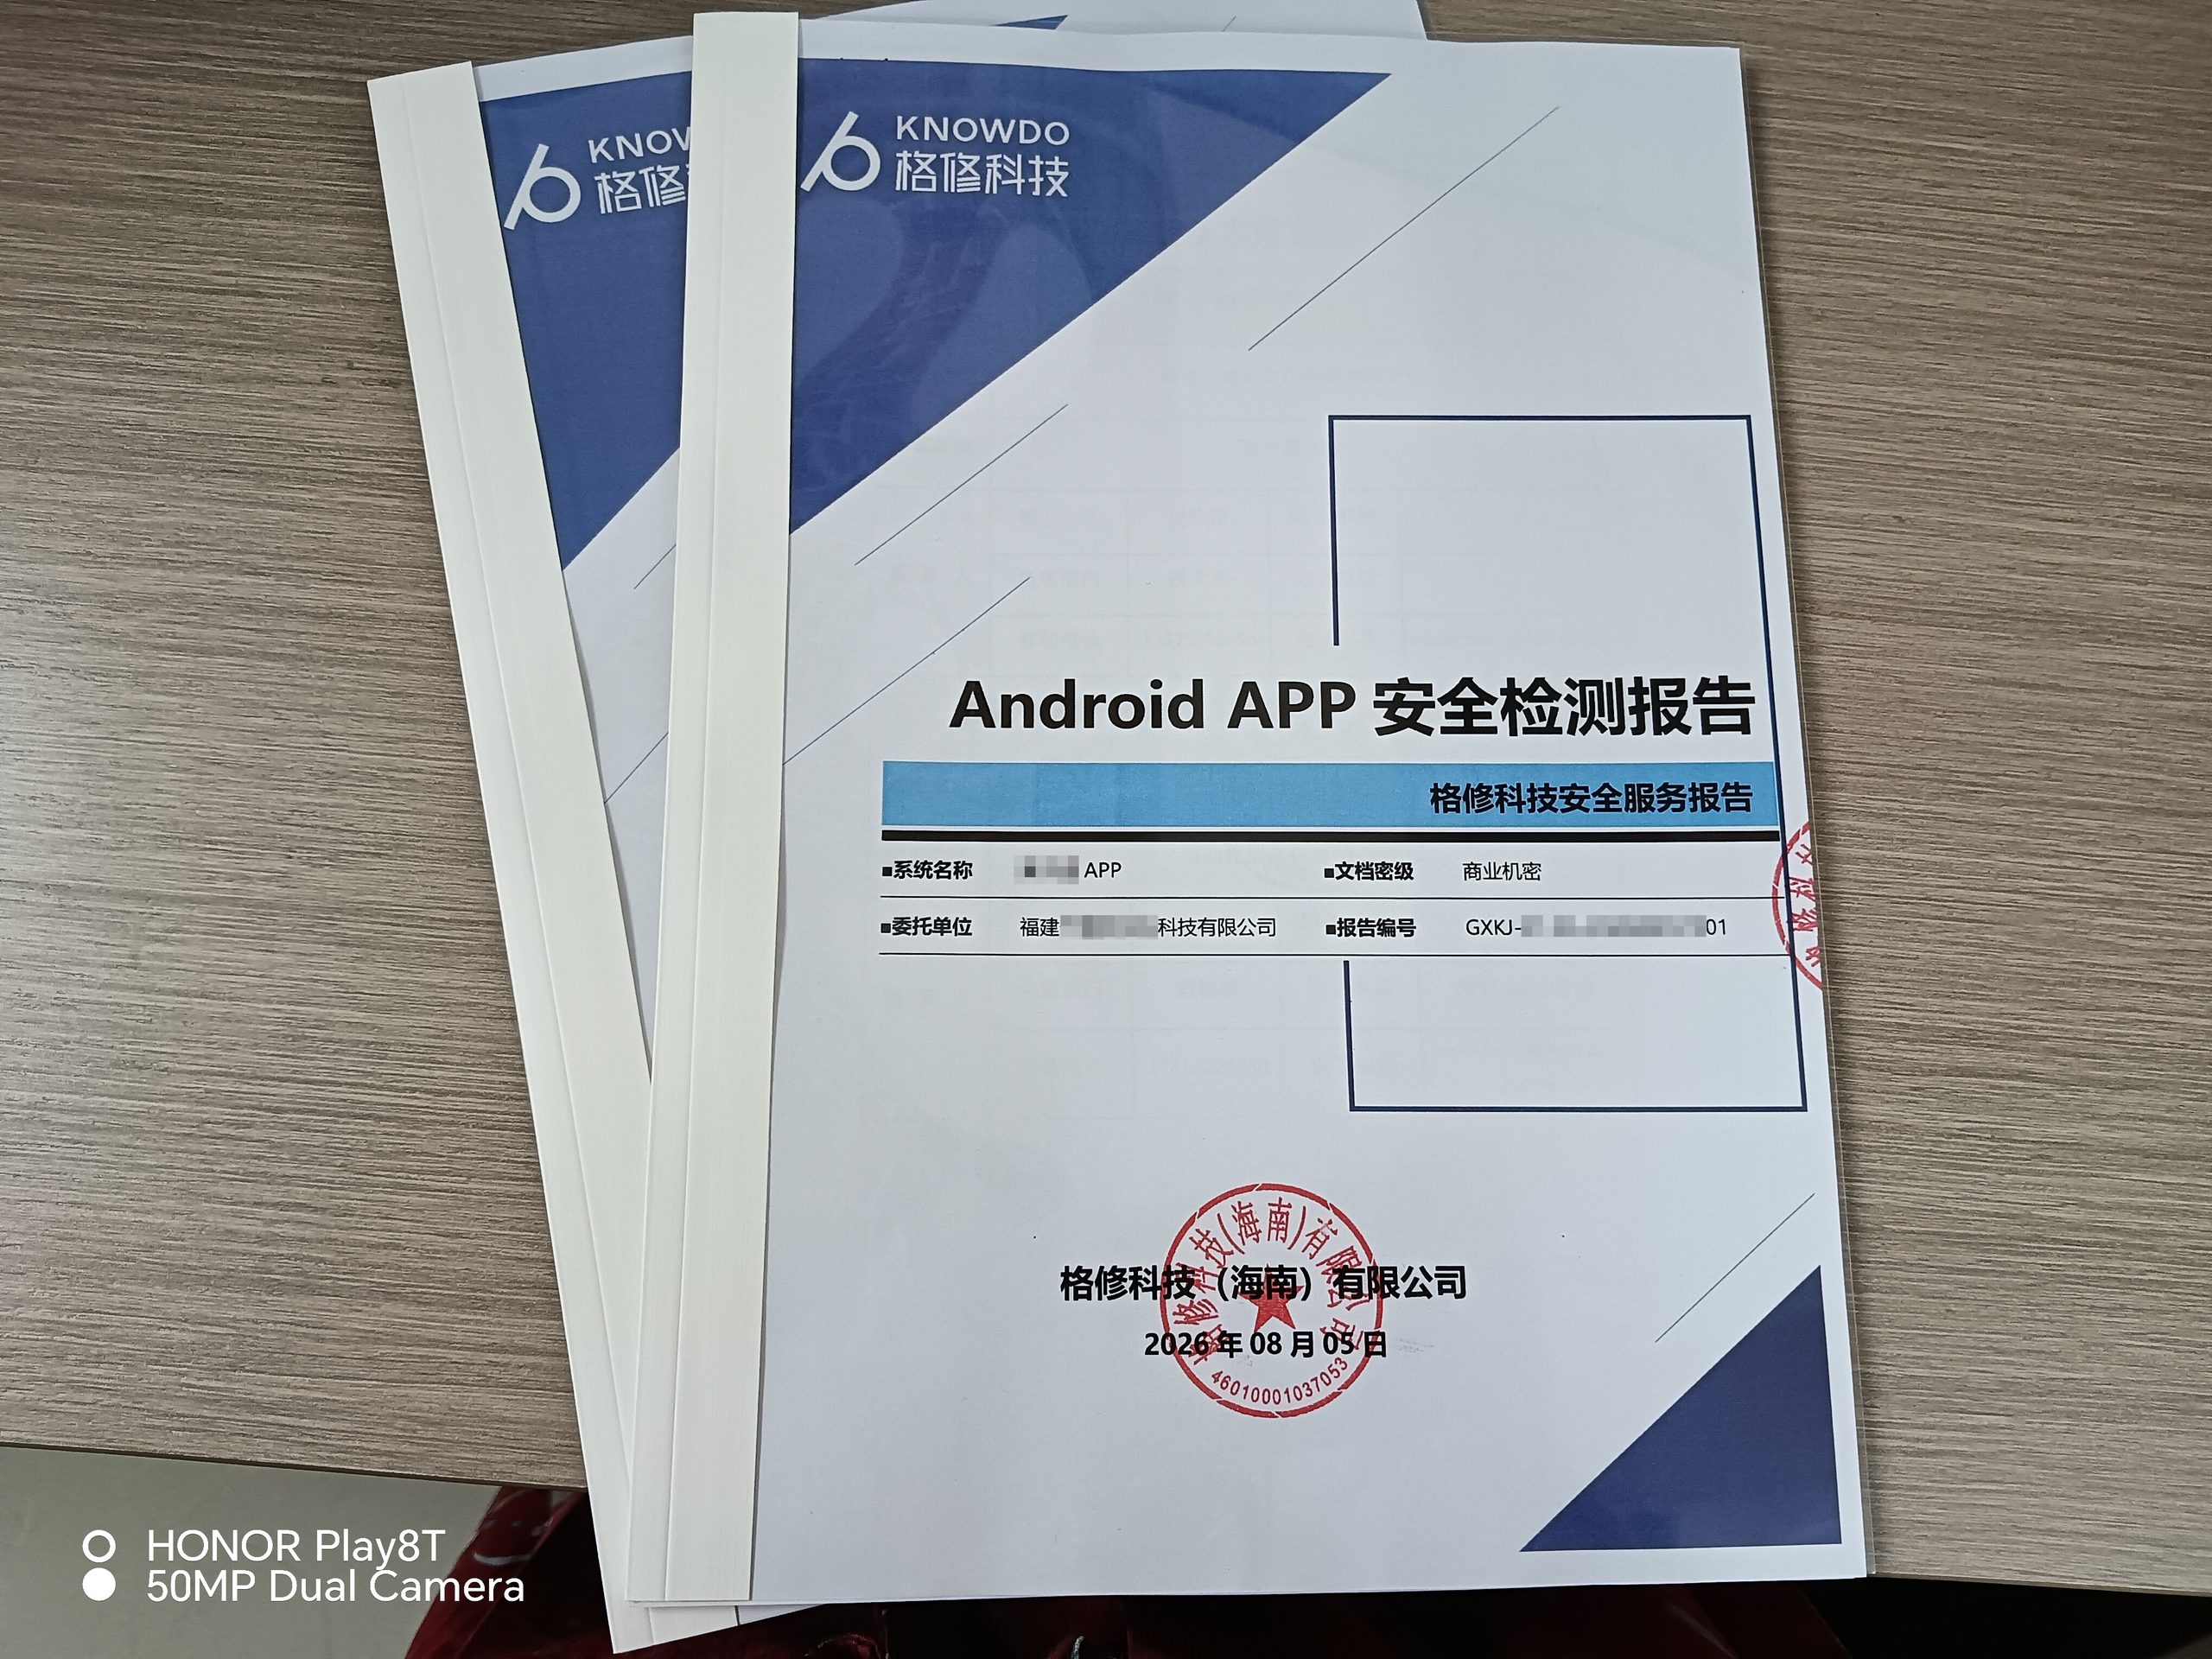
什么是 APP 安全测试服务
APP 安全测试是针对 Android、iOS 移动应用的专项安全评估服务,将应用安装包、客户端行为、后端接口、业务数据流整体纳入评估范围。
参照 OWASP MASVS 移动安全标准,对本地数据存储、身份认证、网络通信、系统平台交互、业务访问控制开展检测,同时核查隐私政策、个人信息收集处理等合规要求。
服务综合采用渗透测试、漏洞扫描、代码审计多种技术手段,不只检测客户端本地风险,同时关注后端接口引入的安全隐患;可覆盖研发阶段安全介入、版本上线前安全测评、上线后周期性安全巡检。测试过程留存可复核的复现证据,区分客户端、服务端接口、配置调整不同类型整改事项。
什么情况会用到 APP 安全测试服务
应用版本发布检查
APP 新版本或新增业务功能上线前开展整体安全核查。
数据访问权限核对
涉及账号与个人信息,核查权限申请和隐私实际处理行为。
多平台整改效果复查
漏洞修复完成后复测,核对双平台与共享后端之间差异。
研发阶段安全介入
应用开发过程提前介入,尽早规避移动应用安全缺陷。
上线后安全巡检
已正式发布 APP,开展周期性移动应用安全风险巡检。
隐私合规自查
落实个人信息保护相关法规,完成 APP 隐私合规风险核查。
服务覆盖范围
客户端安全检测
参照 OWASP MASVS,核查存储、认证、通信、平台交互类风险。
后端接口安全检测
对 APP 关联服务端 API 开展漏洞扫描与渗透验证工作。
第三方组件核查
检测 WebView、第三方 SDK、外部登录带来的安全隐患。
隐私合规检查
核查隐私政策、信息收集、用户授权、注销申诉合规项。
多场景模拟验证
弱网、后台驻留等场景下校验 APP 实际运行安全行为。
风险分类定位
区分客户端、接口、配置问题,明确漏洞复现前置条件。
服务实施流程
01
明确平台版本与范围
确认系统平台、安装包、后端接口,梳理 SDK、WebView 组成;
02
准备账号设备与授权
准备测试账号与设备,明确测试边界以及允许采用的测试手段;
03
移动场景控制核查
开展客户端黑盒测试,同时做后端配置与脆弱性检测,按需开展漏扫、代码审计;
04
记录问题与影响范围
关联应用版本、账号角色与复现条件,划分整改类型,标注未覆盖范围;
05
对应版本复测交付
对修复版本开展复测,核对跨平台差异,汇总初测、复测结果交付正式报告。
我们的优势
端‑接口联动检测
同时核查客户端与后端接口,避免仅看安装包造成风险遗漏。
问题定位清晰可追溯
明确版本账号复现条件,区分客户端、接口、配置整改事项。
兼顾多平台差异
同步完成技术漏洞检测与个人信息隐私合规检查。