什么是应急响应服务
应急响应服务是针对主机、网络、业务系统发生网络安全突发事件提供的事中、事后专业安全处置服务。
服务核心目标为遏制威胁持续损害、协助业务恢复运行、调查事件发生根因,降低同类安全事件再次发生的风险。
开展处置前必须核实事件现象、业务影响范围,并且取得客户正式处置授权;处置过程兼顾业务连续性与证据保护,重点保护日志、系统痕迹等易丢失证据。支持远程、现场两种服务模式,可提供单次事件处置或者年度委托服务。
什么情况会用到应急响应服务
疑似入侵与异常告警
服务器出现异常行为,收到告警提示疑似遭受恶意入侵。
业务中断恢复协助
系统宕机、服务异常中断,需要协助开展业务恢复处置。
事件处置后复盘整改
业务恢复完毕,梳理事件根因,完成复盘与长效风险整改。
DDoS 网络阻塞事件
遭遇流量攻击,网络访问阻塞,需要协助分析与处置威胁。
服务器劫持病毒爆发
服务器被劫持、病毒爆发,排查威胁并清除恶意危害。
内部安全事故处置
发生内部权限泄露、违规操作,协助处置内部安全事件。
服务覆盖范围
事件现象核实研判
对接客户梳理异常现象,统计受影响资产以及已执行操作。
事件证据保护保全
保护系统日志与痕迹,规避误操作破坏原始事件相关证据。
多类型事件协助处置
对入侵、DDoS、病毒、业务瘫痪等事件提供处置技术支持。
线索收集影响分析
采集日志告警信息,梳理事件时间线,研判实际影响范围。
受控隔离业务恢复
在客户授权下给出遏制隔离建议,协助受控恢复业务服务。
事件溯源根因分析
梳理攻击入口,严格区分已确认事实和待进一步验证线索。
复盘整改建议输出
整理事件处置记录,输出加固方案,预防同类事件再次发生。
服务实施流程
01
核实事件现象与权限
对接客户,确认事件时间、受影响资产,明确处置授权边界;
02
安排证据保护与控制
权衡业务恢复与证据保全,避免重启、覆盖日志等破坏证据的操作;
03
收集线索分析影响
采集系统日志与状态信息,梳理事件时间线,区分事实与待核查线索;
04
受控处置与恢复验证
授权前提下遏制威胁,验证业务与权限的实际恢复状态;
05
整理记录与复盘建议
汇总事件全部处置资料,交付处置报告,明确遗留风险和整改计划。
我们的优势
兼顾恢复与证据保护
综合权衡业务重要性与证据易失性,科学开展事件处置决策。
处置结论有据可依
依托原始记录与时间线,严格区分确认事实与待核查线索。
实现事件闭环整改
衔接恢复验证与根因分析,输出完整可落地复盘整改计划。
多类事件处置经验
具备入侵、DDoS、病毒、业务瘫痪等多种安全事件处置实践。
报告支持归档留存
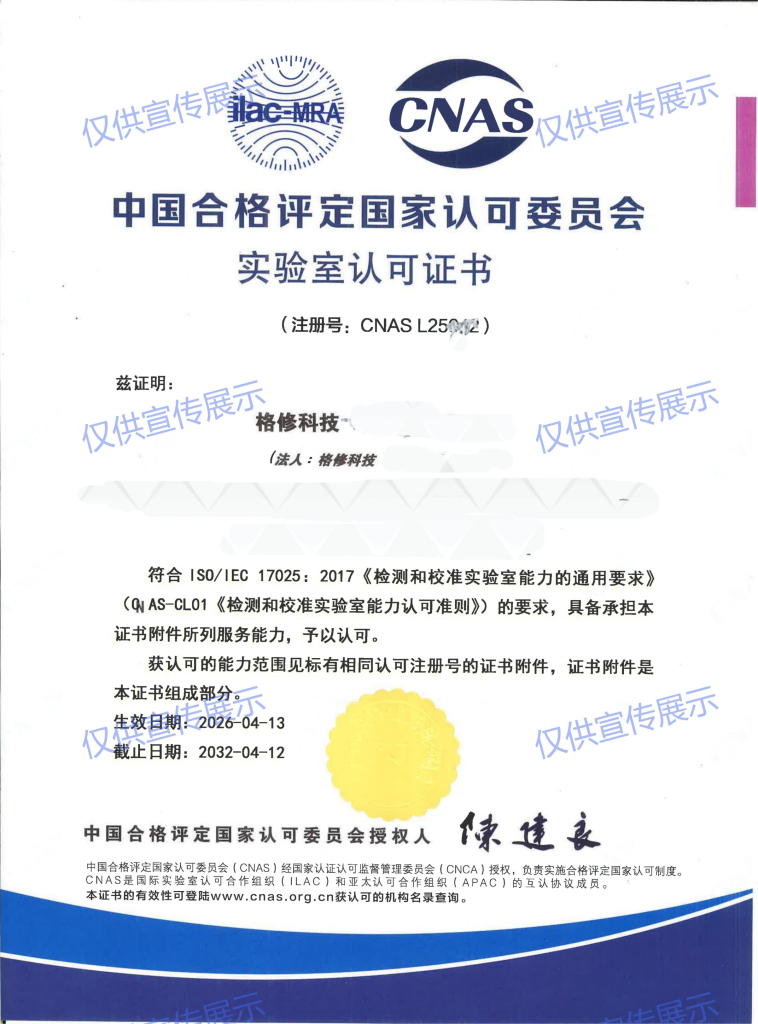
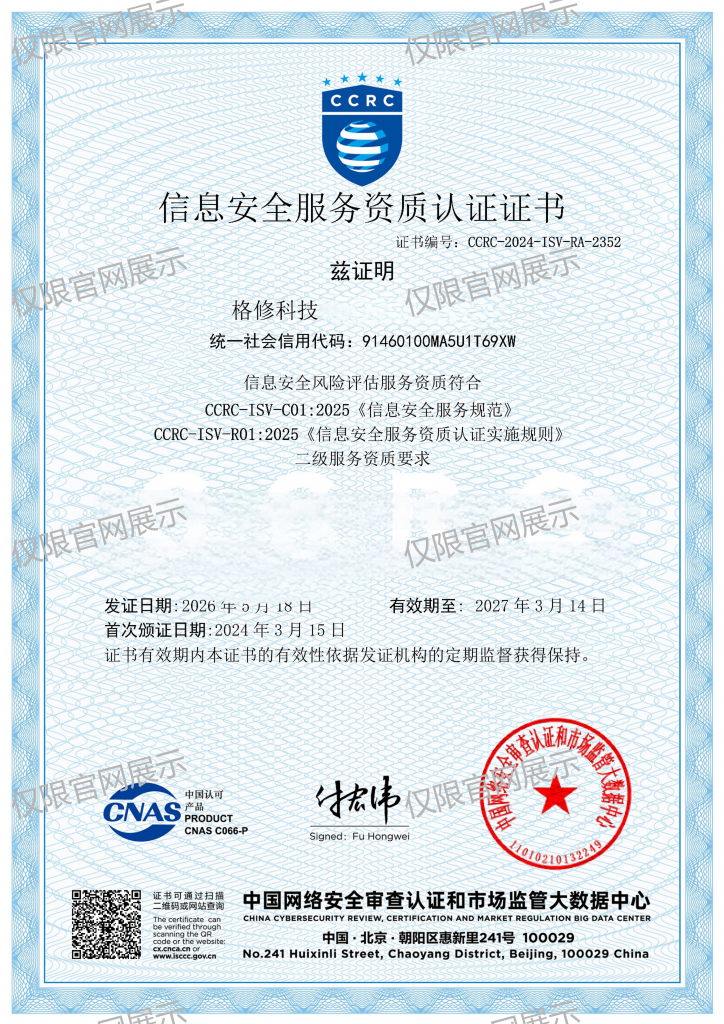
具备 CMA、CNAS、CCRC 资质,处置报告可用于企业内部事件归档。