了解APP安全测试服务
将APP平台、版本、客户端组成和后端数据流共同纳入范围,检查权限、存储、通信及业务访问边界。结合移动使用状态保留复现证据,区分客户端和接口的整改事项,并按约定在对应版本复测。
APP安全测试
APP security testing
提供全程的手机安全管理,包括从APP研发阶段的安全介入、APP上线前的安全测试、APP上线后的安全巡检(服务时间窗口以委托约定为准)及应对突发的安全事件。
随着无线网络和移动通信技术的发展,手机特别是智能手机功能日趋强大,由此带动APP市场也越来越火爆。但是随着手机操作系统日益标准化,黑客已经可以像攻击台式机一样针对手机系统发起攻击,同时移动APP的特点使其同时暴露在众多的网络安全风险和威胁之下,遭受到病毒、木马、蠕虫等恶意程序的攻击,所以,保护APP的安全性刻不容缓。针对这一现象,格修科技给出了全方位,多层面的移动APP安全测试服务项目。提供全程的手机安全管理,包括从APP研发阶段的安全介入、APP上线前的安全测试、APP上线后的安全巡检(服务时间窗口以委托约定为准)及应对突发的安全事件。
APP安全测试服务主要是从服务器端、客户端、数据通讯及业务逻辑等多个层面来开展评估工作,工作内容涵盖相关主机和应用的安全配置分析和脆弱性检查等。该服务的目的在于帮助客户发现威胁到业务自身安全的缺陷或隐患,及时做出修补或整改,避免因为安全问题导致的经济损失。
CMA / CNAS / CCRC
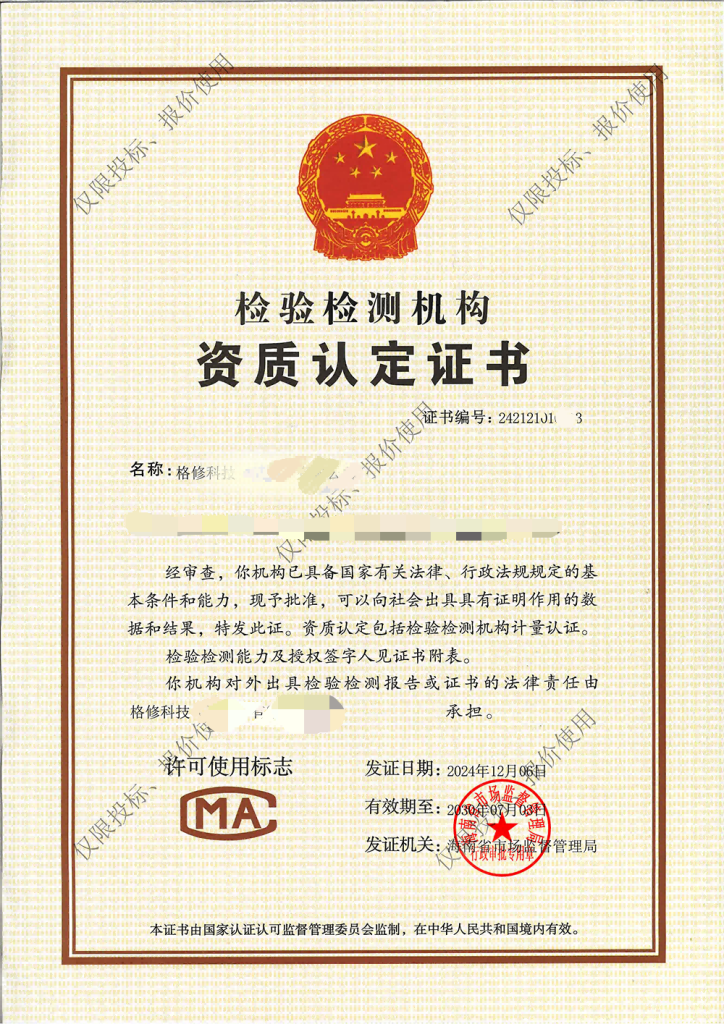
CMA
检验检测机构资质认定
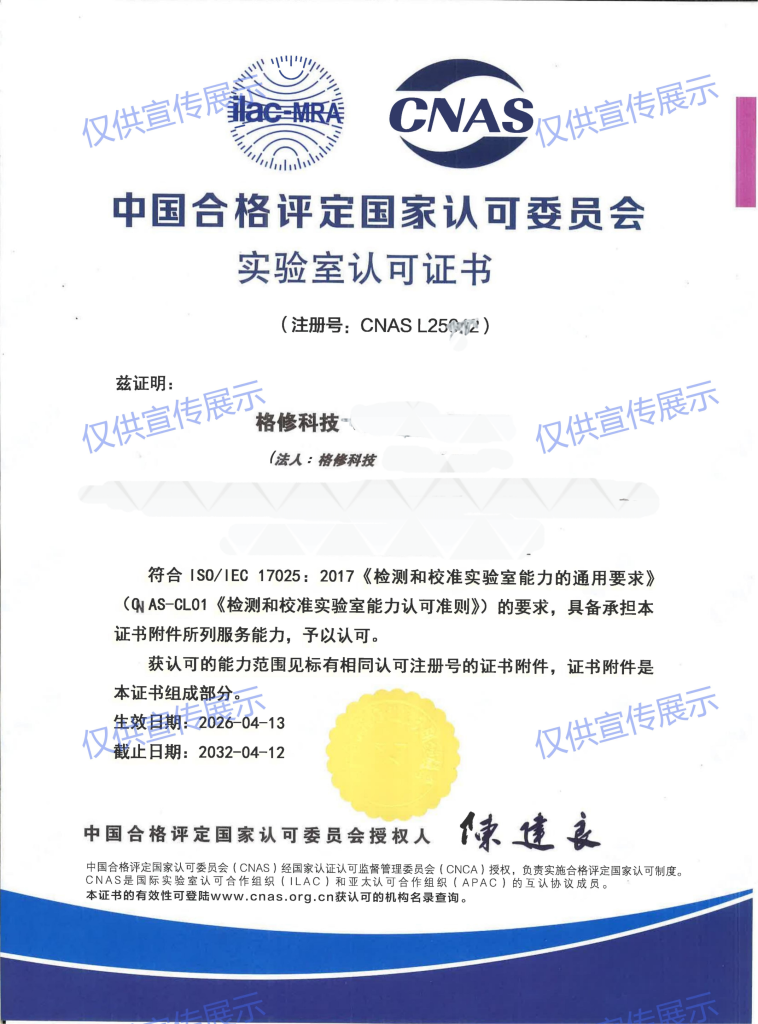
CNAS
实验室认可
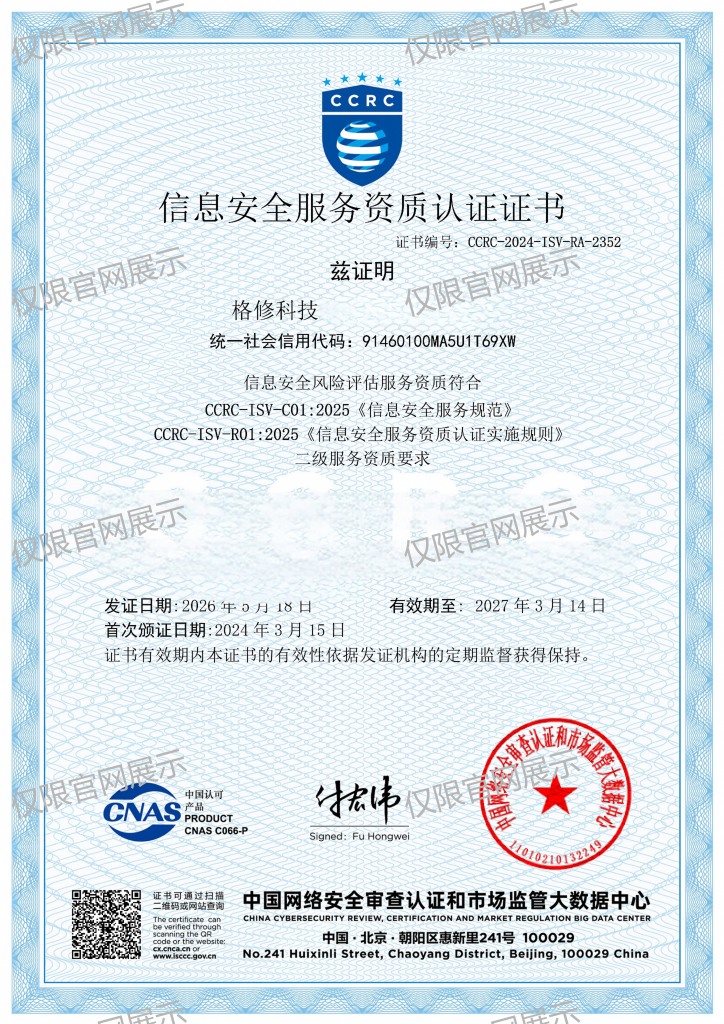
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
明确平台版本与范围
确认Android或iOS平台、安装包版本和后端接口,说明原生页面、WebView、第三方SDK及外部登录的组成。
02
准备账号设备与授权
提供测试账号、设备与系统版本信息,确认允许的检查方法和数据范围,将客户端、服务端及外部服务边界分别说明。
03
检查移动场景控制
围绕本地存储、认证、通信和平台权限检查实际行为,结合后台状态、弱网及会话变化核对数据与业务访问边界。
04
记录问题与影响范围
将发现关联到平台版本、账号角色和复现条件,区分客户端修复、接口修复与配置调整,说明证据及未覆盖部分。
05
对应版本复测交付
按约定验证整改后的客户端和接口,核对其他平台或旧版本的相关影响,汇总初测、复测与覆盖限制后交付结果。
哪些情况需要APP安全测试服务
应用版本发布检查
APP准备发布或新增业务功能时,结合安装包、后端接口和账号角色确定范围,核对移动端变化涉及的安全控制。
数据访问权限核对
应用涉及账户或个人信息时,结合权限申请、隐私说明与实际数据流检查行为,避免仅凭弹窗判断数据处理情况。
多平台整改效果复查
Android或iOS发现问题后,在修复版本复核,并评估共享后端与另一平台差异,明确已有结果能够覆盖的部分。
按移动场景选择检查项
可参考 OWASP MASVS 组织本地存储、认证、网络通信、平台交互和隐私相关检查。结合系统权限、后台状态、弱网与会话变化观察行为;隐私声明与实际数据处理是否一致,需要证据支持,不能只看权限弹窗是否出现。
服务重点
客户端和服务端共同界定范围:提供 APP 平台、版本、测试安装包、后端接口与测试账号,说明原生页面、WebView、第三方 SDK 和外部登录等组成。
按移动场景选择检查项:可参考 OWASP MASVS 组织本地存储、认证、网络通信、平台交互和隐私相关检查。
结果应关联具体版本和平台:记录设备与系统版本、账号角色、复现条件和影响范围,区分客户端修复、接口修复与配置调整。
APP评估与传统评估区别
APP assessment is different from traditional assessment
传统的安全测试
传统的安全测试会综合考虑网络、系统、应用、管理、物理等多个方面的因素,综合进行安全分析,通过分析结果指导客户进行安全整改。
APP安全测试
移动APP安全测试则是一个具有高度针对性的技术评估服务,它的重点在于通过对网络通讯、服务器端、客户端、数据和业务逻辑等多个层面进行细致的梳理、测试和分析,发现移动APP业务方面面临的安全风险。
APP安全测试范围
Scope of APP security testing
Android/IOS APP软件包含9大项、38个检测子项
-
√隐私政策的独立性、易读性;
-
√清晰说明各类业务功能及所收集个人信息类型;
-
√清晰说明个人信息处置规则及用户权益保障;
-
√不应在隐私政策等文件中设置不合理条款;
-
√收集个人信息应明示收集目的、方式、范围;
-
√用户自主选择同意,不应存在强制捆绑授权行为;
-
√收集个人信息应满足必要性要求;
-
√支持用户注销账户、更正或删除个人信息;
-
√及时反馈用户申诉;
APP安全测试方式
-
渗透测试
-
代码审计
-
漏洞扫描
服务流程
Service process
-
前期准备阶段
在实施测试工作前,技术人员会和客户对测试服务相关的技术细节进行详细沟通。由此确认测试的方案,方案内容主要包括确认的测试范围、最终对象、测试方式、测试要求的时间等内容。同时,客户签署测试授权书。
-
测试阶段实施
在测试实施过程中,格修科技测试人员从后台承载环境和移动应用两个方面进行测试。承载环境测试包括:安全漏洞扫描,安全配置检查,源代码审计等(按需开展),移动应用测试则从普通使用者的角度进行黑盒测试。然后会进行交叉测试,保证测试结果的覆盖度和漏洞发现的深度。
-
复测阶段实施
在经过第一次测试报告提交和沟通后,等待客户针对测试发现的问题整改或加固。经整改或加固后,测试人员进行回归测试,即二次复测。复测结束后提交给客户复测报告和对复测结果进行沟通。
-
成果汇报阶段
根据一次测试和二次复测结果,整理测试服务输出成果,最后汇报项目领导。
客户端和服务端共同界定范围
提供 APP 平台、版本、测试安装包、后端接口与测试账号,说明原生页面、WebView、第三方 SDK 和外部登录等组成。只检查安装包,不能证明后端接口或其他用户数据的访问控制已经验证。
结果应关联具体版本和平台
记录设备与系统版本、账号角色、复现条件和影响范围,区分客户端修复、接口修复与配置调整。整改后在对应版本验证,并确认旧版本或其他平台是否仍受影响。商店审核或专项合规事项有不同要求,不能由一次安全测试直接推定通过。
常见问题
Android 测过后,iOS 还需要测试吗?
需按差异评估。客户端存储、权限、系统交互和依赖可能不同;共享后端的结论可作为输入,但不能直接覆盖另一平台的全部行为。